Non puoi proteggere ciò che non sai essere vulnerabile.
Un vulnerability scanner ti mostra, oggi, cosa un attaccante può sfruttare nei tuoi sistemi.
Per difenderti, devi prima sapere quali vulnerabilità hanno le tue applicazioni e la tua infrastruttura — e quanto sei esposto proprio adesso. Atlas ti dà risultati immediati, che puoi eseguire quanto vuoi, all’interno della tua rete. Non sostituisce un pentest o un audit; è lo strumento quotidiano che tiene sotto controllo la tua esposizione tra l’uno e l’altro.
A cosa ti serve, concretamente
Un vulnerability scanner non sostituisce un programma di sicurezza, un pentest o un audit. Ma senza di esso lavori alla cieca: non sai cosa hai esposto oggi, né se i tuoi aggiornamenti arrivano davvero dove devono. Atlas colma esattamente questa lacuna.
Vedi cosa hai esposto, ora
Quali sono le vulnerabilità dei tuoi sistemi in tempo reale e qual è la tua esposizione a un attacco — cioè cosa sfrutterebbe per primo un attaccante che si fa strada verso i tuoi dati.
Verifichi che le patch arrivino
Esegui le scansioni quanto vuoi, senza limiti, e vedi se il tuo programma di patching funziona davvero — non solo che viene eseguito.
Intercetti ciò che non ha CVE
La maggior parte delle violazioni non parte da un CVE, ma da una configurazione: una password di default, un servizio senza autenticazione, uno share accessibile in modo anonimo. Atlas cerca esattamente queste cose.
Completi il pentest e l’audit
La scansione è un’attività complementare: tiene sotto controllo l’esposizione tra i penetration test e gli audit, in modo continuo, non una volta all’anno.
Non segnaliamo solo cosa è vulnerabile. Mostriamo cosa si può sfruttare.
La maggior parte degli scanner rileva per versione: legge un banner, lo confronta con un intervallo interessato ed emette un risultato. Veloce, ma produce falsi positivi sui backport e priorità basate su un punteggio che ignora il contesto. Atlas conferma attivamente, tramite una query sicura e non distruttiva, e assegna a ogni risultato una banda di sfruttabilità. La prioritizzazione è già fatta quando il report arriva al tuo team.
Un probe attivo ha confermato la vulnerabilità su questo target. Non è una deduzione.
La versione rientra e c’è una prova parziale. Il tetto della rilevazione per versione — senza conferma, nulla sale più in alto.
La versione è nell’intervallo interessato, senza conferma da probe.
Il prodotto è stato rilevato, la versione non è stata determinata.
Oltre alla banda, ogni risultato porta con sé EPSS, VPR e il marcatore CISA KEV — così l’ordinamento non dipende da un singolo indicatore.
Una console che trasforma la scansione in un processo ripetibile
Dalla dashboard al grafo d’attacco, report bilingue ed export — tutto all’interno della tua infrastruttura.
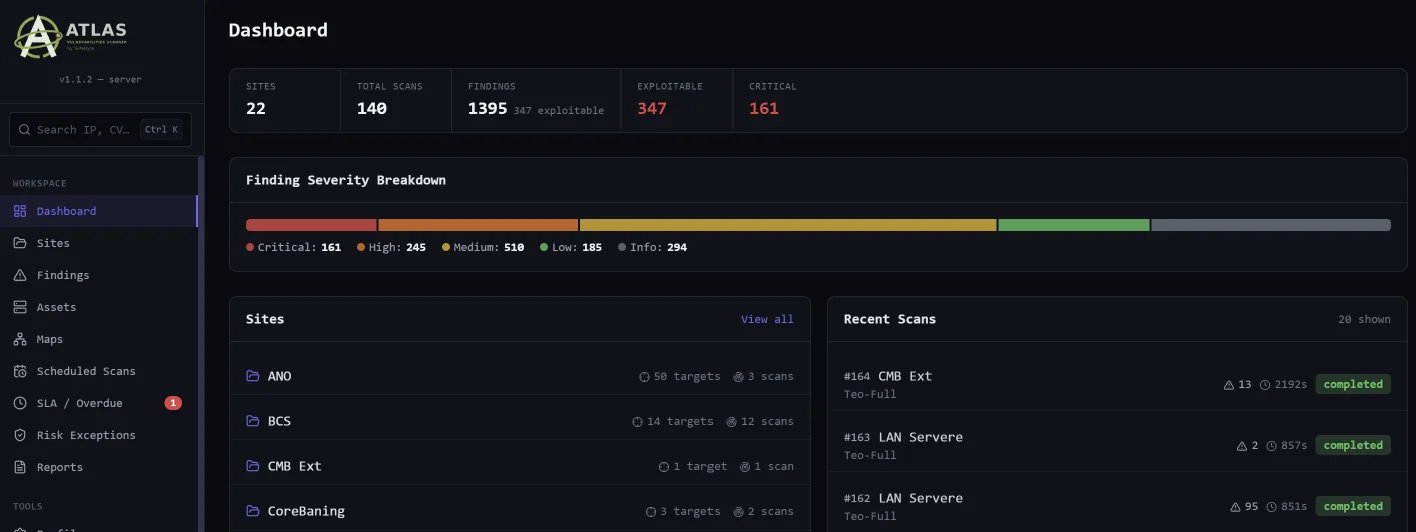
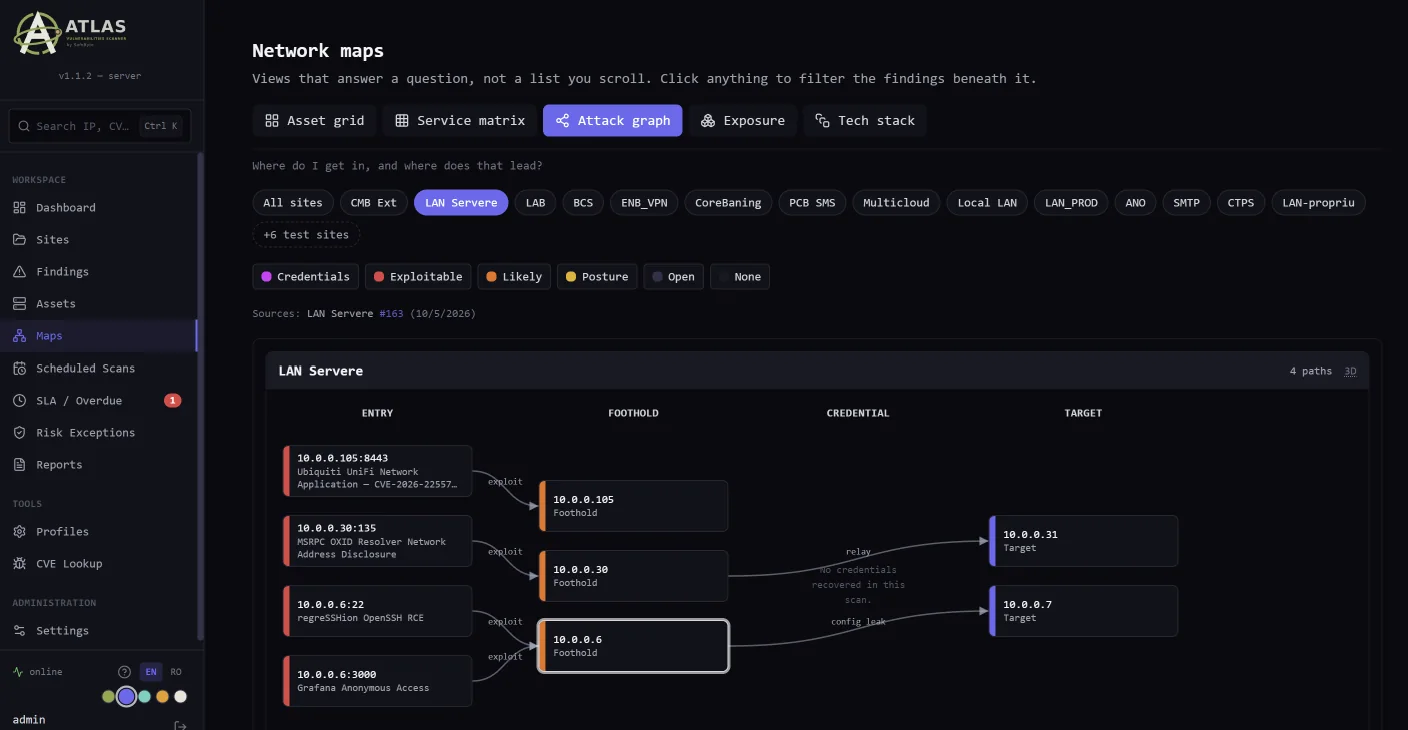
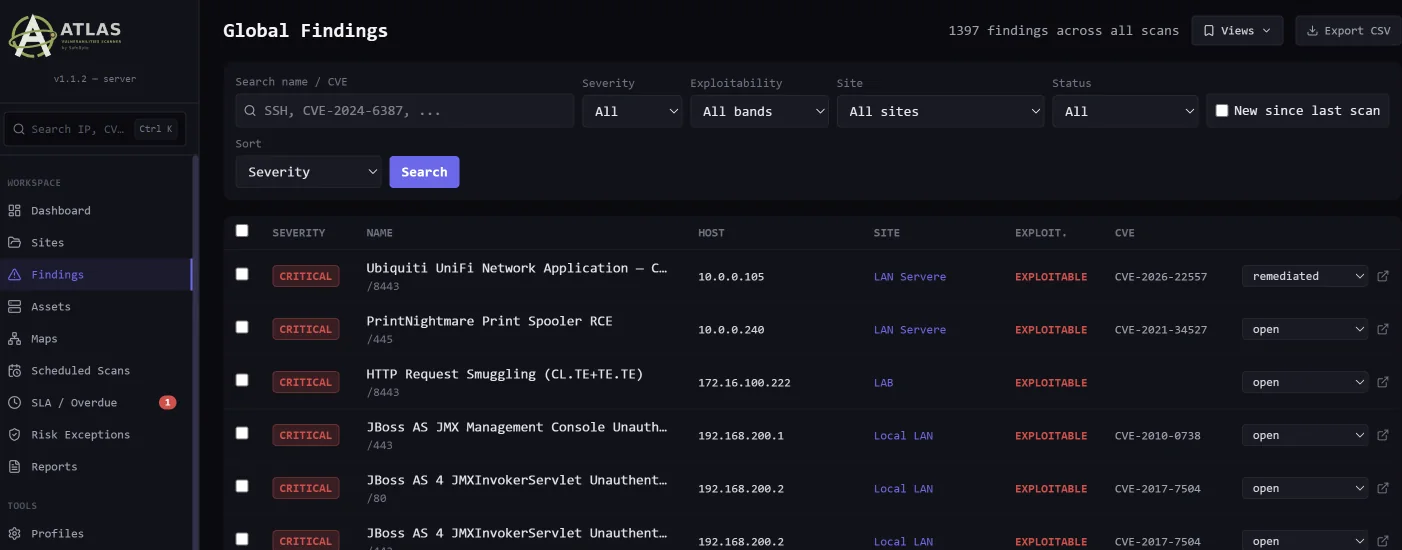
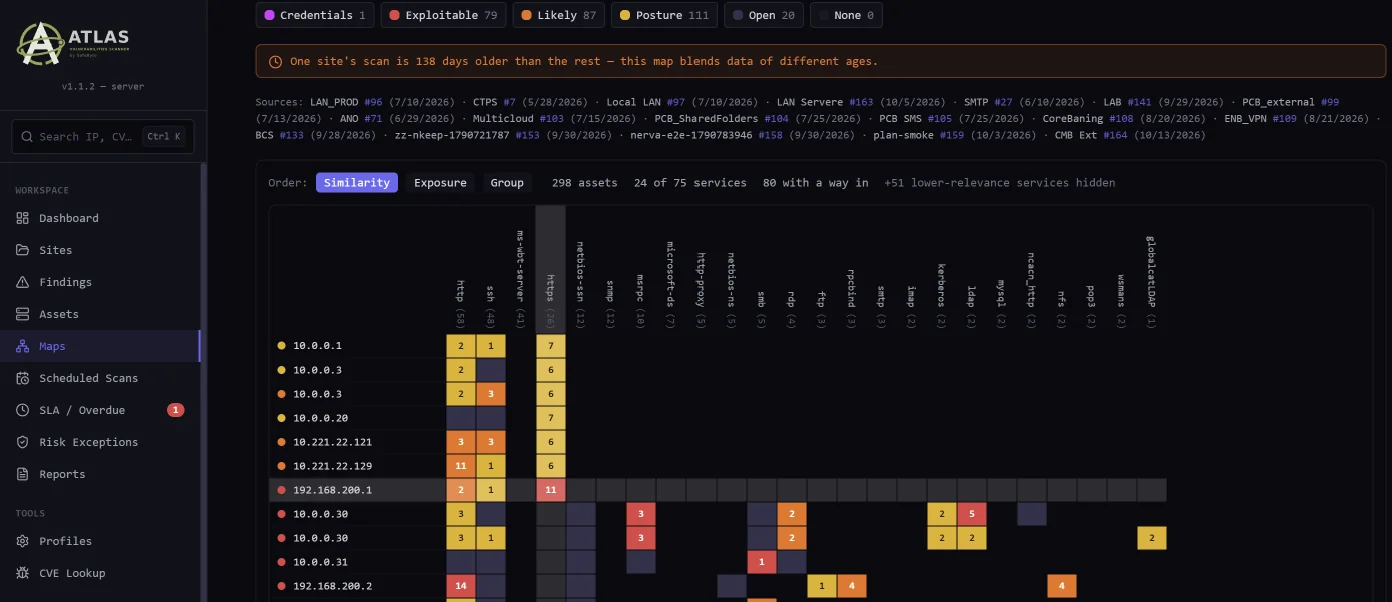
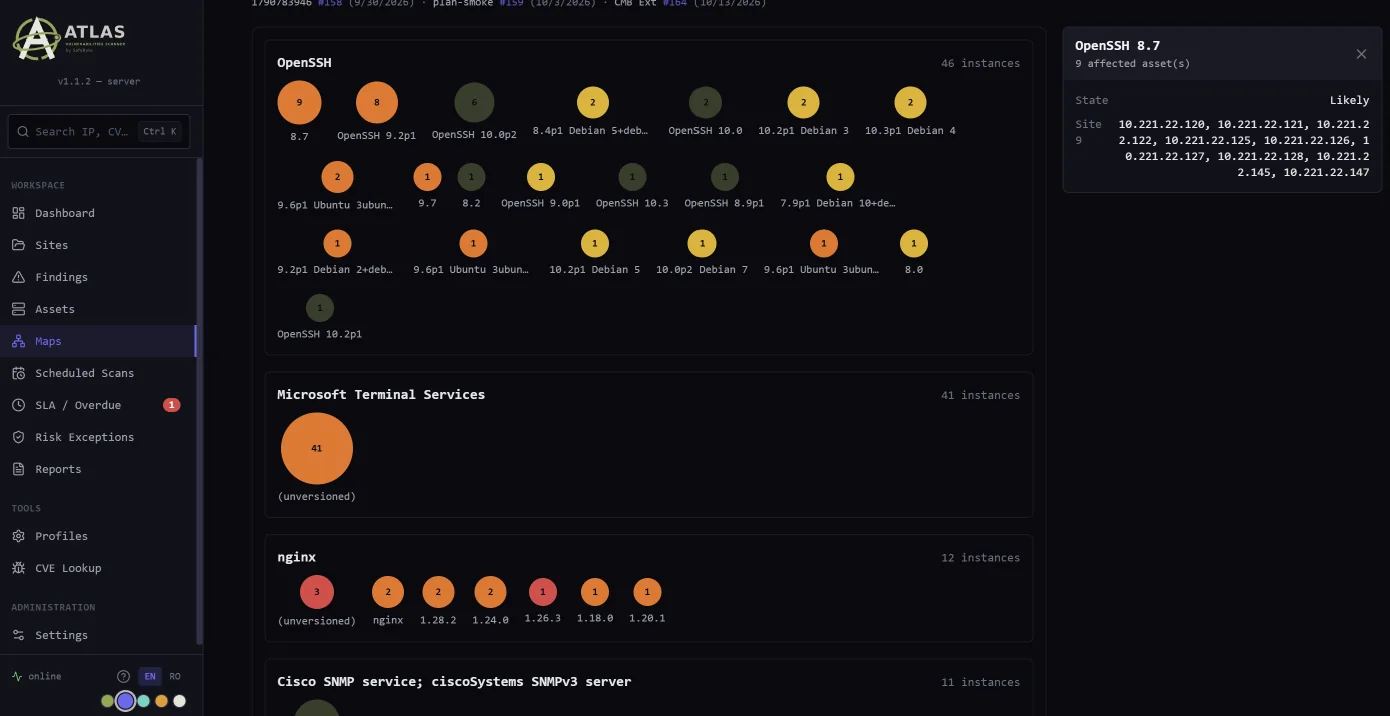
Dashboard
Asset, scansioni, risultati per gravità e il numero di target effettivamente sfruttabili — non solo l’elenco grezzo delle CVE.
Oltre il catalogo delle CVE
La copertura è orientata a ciò che incontriamo dai clienti in infrastrutture reali — non a ciò che riempie una lista di marketing.
01Credenziali di default e deboli
Su prodotti, apparati di rete e servizi esposti. La classe di problemi attraverso cui un attaccante entra davvero — che non ha CVE e non compare in nessun catalogo.
02Servizi senza autenticazione
Database, code di messaggi, API di orchestrazione e pannelli di amministrazione lasciati aperti; share e directory accessibili in modo anonimo; sessioni null.
03Firma SMB e LDAP non imposta
Channel binding assente — il presupposto degli attacchi di relay NTLM. Confermata da una prova definitiva, non da una risposta ambigua.
04Active Directory, senza credenziali
Domain controller, AD CS ESC8 ed ESC11, ZeroLogon tramite verifica sicura, la superficie di coercizione PetitPotam / DFSCoerce / PrinterBug — senza mai far scattare il callback.
05Hardening e TLS
Protocolli e cifrari obsoleti, certificati scaduti, CORS permissivo, directory listing, header di sicurezza mancanti, secret esposti in file di configurazione e repository di codice.
06Sistemi non supportati e backdoor
Sistemi operativi fuori supporto, backdoor attive e honeypot contrassegnati come tali, per non farti perdere tempo con essi.
07Discovery che non impatta la rete
Prima le porte, poi l’identificazione dei servizi solo su ciò che si è rivelato aperto, tramite un handshake di protocollo reale. Il ritmo si adatta automaticamente su NAT o VPN.
08Modalità OT-safe
I probe generici di identificazione possono bloccare i PLC; possono essere disattivati per profilo prima di un segmento industriale. Il requisito ID.RA-01.5, applicato nella pratica.
09Gestione continua
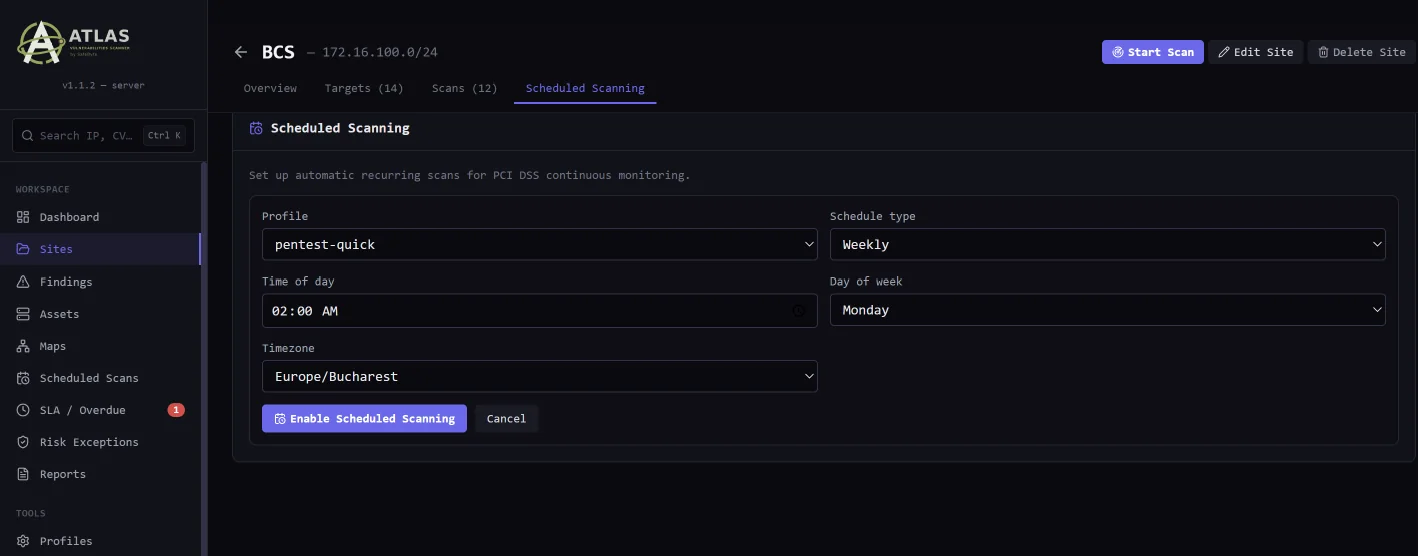
Scansioni programmate, delta tra le esecuzioni (nuovo / risolto / invariato), scadenze SLA per gravità ed eccezioni di rischio con responsabile e data di scadenza.
10Report bilingue
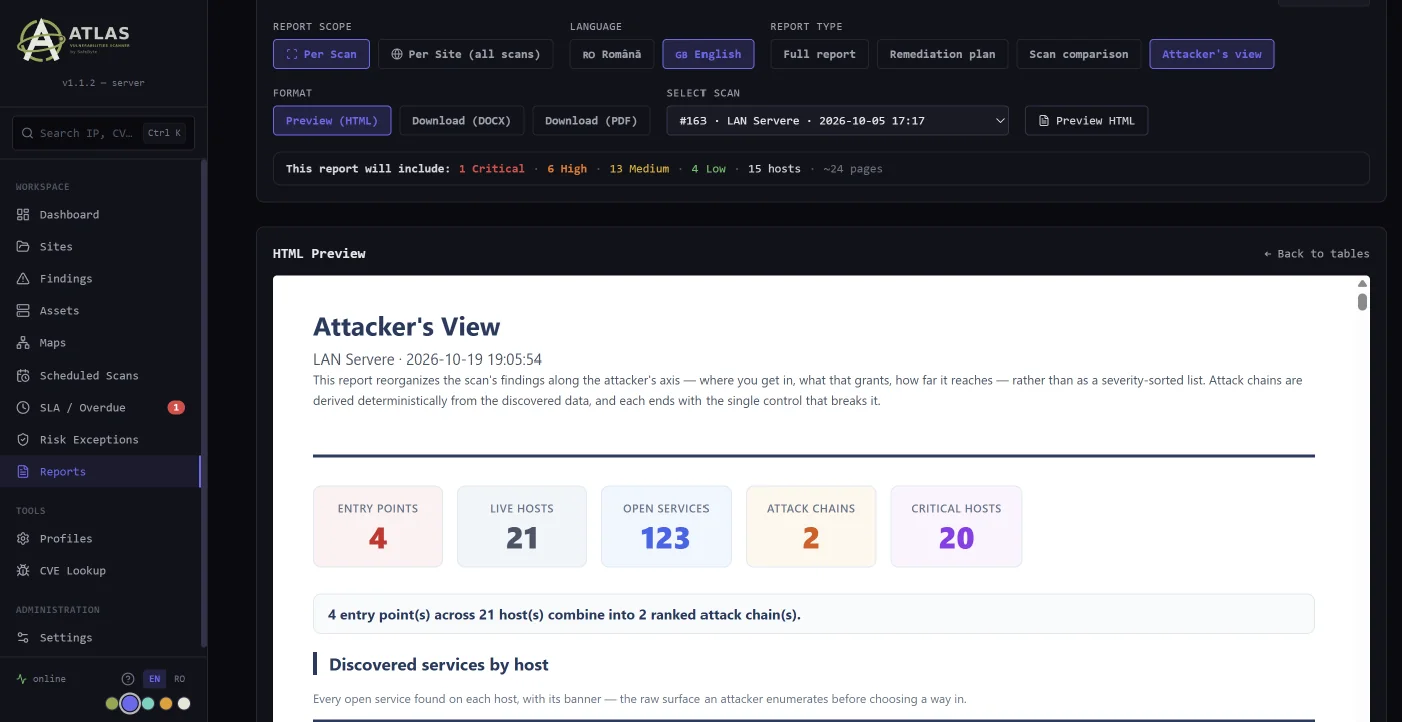
Report completo, piano di remediation, confronto tra scansioni e Attacker’s View — RO/EN, in HTML, DOCX e PDF, con testo esplicativo completo su ogni risultato.
11Export e integrazione
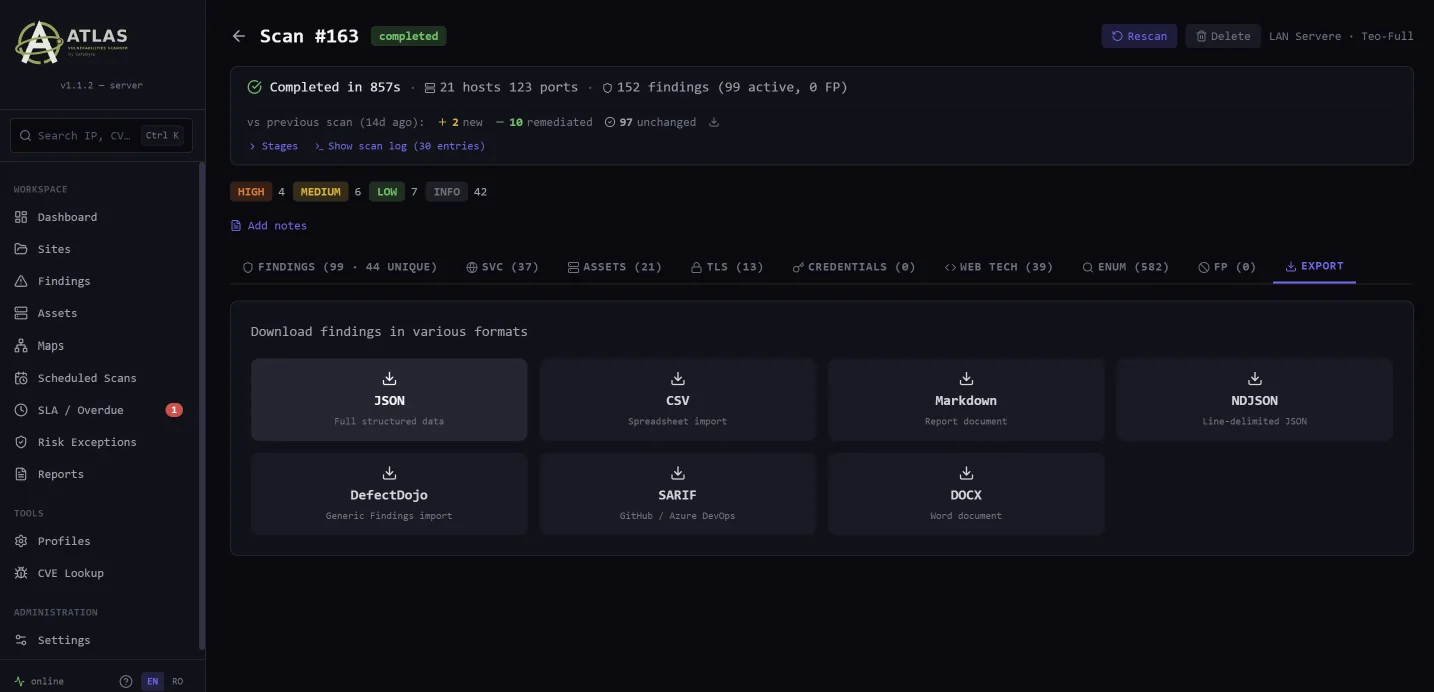
JSON, CSV, Markdown, NDJSON, SARIF (GitHub / Azure DevOps) e DefectDojo. API REST con chiavi per scope, webhook e server MCP per gli agenti.
12Sicurezza e operatività
Linux o Windows, il tuo database, HTTPS nativo. Quattro ruoli con autorizzazione fail-closed, MFA, log di audit concatenato con SHA-256 e aggiornamenti firmati crittograficamente.
Verifiche dedicate sui prodotti che incontriamo
Oltre alla classe delle configurazioni errate arrivano le verifiche dedicate su prodotti e vulnerabilità note. Un estratto:
Dal site al report
Definisci il site
IP, CIDR, hostname. Oppure importi un risultato nmap esistente e Atlas rileva le porte aperte.
Scegli il profilo
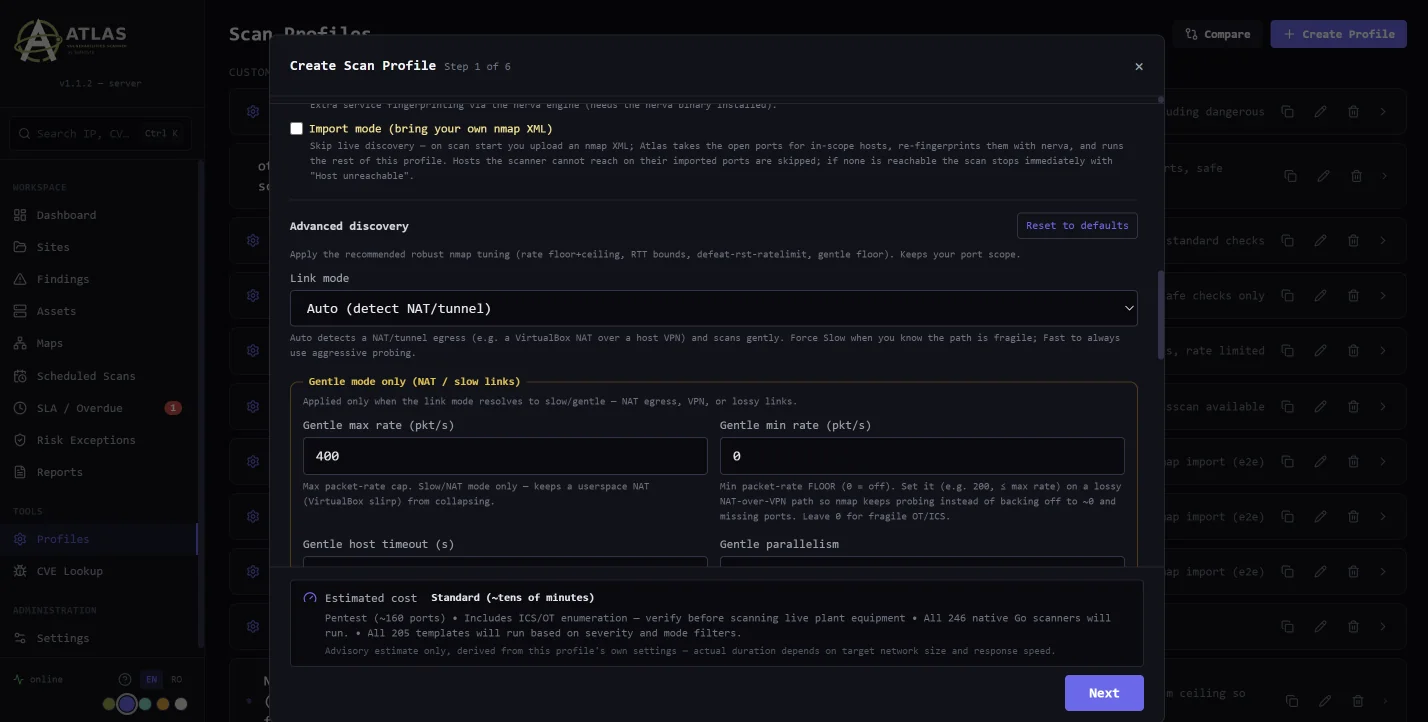
Da una verifica rapida fino alla copertura completa, incluso UDP — oppure costruisci il tuo profilo.
Esegui
Discovery, verifiche ed enumerazione, con un ritmo adattato al collegamento e modalità OT-safe dove serve.
Triage sulla prova
Risultati ordinati per banda di sfruttabilità e per prova, non per un punteggio teorico.
Consegni e monitori
Un report bilingue pronto da inviare e il monitoraggio della remediation sulle scadenze SLA.
La scansione è diventata un requisito di conformità
La direttiva NIS2 (UE 2022/2555), recepita in Romania tramite l’OUG 155/2024 e dettagliata nell’Ordine DNSC n. 1/2026, richiede un piano di gestione delle vulnerabilità (ID.RA-08), identificazione e monitoraggio continui (ID.RA-01) e scansioni che non compromettono le funzioni del sistema (ID.RA-01.5). Lo stesso requisito compare, con altre parole, in ISO/IEC 27001, PCI DSS e DORA. Atlas produce la prova, non la dichiarazione — e si integra con SafeNIS2, la nostra piattaforma di conformità NIS2, che può alimentare automaticamente.
Costruito da chi fa penetration test
Dal campo, non da un catalogo. Ciò che troviamo manualmente in un pentest diventa una verifica automatica in Atlas. Un nuovo modo ripetibile di sfruttare una vulnerabilità diventa un nuovo modulo di detection.
Aggiornato con ciò che conta. Quando compare un nuovo exploit, il team lo analizza in laboratorio e crea un modulo che ti arriva attraverso il canale degli aggiornamenti — anche in airgap.
On-premise, per convinzione. Gira nella tua rete, anche completamente isolato. Dati, prove e report restano con te.
Un ecosistema, non un prodotto isolato. Atlas alimenta SafeNIS2 con prove vive per i controlli sulle vulnerabilità; il giudizio resta al tester.
Un modello semplice, on-premise, senza tier confusi
Una licenza annuale con funzionalità complete, dimensionata in base al numero di asset scansionati. Contattaci per il prezzo — scrivici quanti asset hai in scope e come vuoi usare Atlas. office@safebyte.io.
- Licenza annuale, legata alla tua installazione, con un limite di asset (IP) prestabilito.
- Funzionalità complete finché la licenza è attiva; nessun costo per utente e nessun limite di scansioni.
- Aggiornamenti di contenuto e di motore, firmati, inclusi per la durata della licenza — anche per le installazioni in airgap.
- Installazione su Linux o Windows, con il tuo database e senza dipendenza dal cloud.
Dicci quanti asset hai in scope e ti inviamo un’offerta chiara, senza impegno.
Vuoi eseguirlo sulla tua rete?
Dicci lo scope e ti rispondiamo entro due giorni lavorativi. Niente lista di marketing — i tuoi dati vengono usati solo per risponderti.
Atlas, in breve
Sostituisce un pentest o un audit?
No, e non è questo il suo scopo. La scansione è un’attività complementare: ti dà visibilità immediata e continua sull’esposizione, tra i penetration test e gli audit. Il giudizio di un tester resta necessario — Atlas riduce i tempi morti, non lo sostituisce.
Cosa significa “on-premise” e perché conta?
Atlas gira nella tua infrastruttura, non nel nostro cloud. Può girare completamente isolato da Internet (airgap). Dati, prove e report non lasciano mai la tua rete.
La scansione impatta i miei sistemi?
I probe sono non distruttivi per regola di progettazione; le verifiche pericolose si fermano prima dell’azione distruttiva e il ritmo si riduce automaticamente sui collegamenti fragili. La modalità OT-safe disattiva i probe aggressivi prima di un segmento industriale.
Come restate aggiornati sulle nuove vulnerabilità?
Le detection nascono dalle nostre attività di testing offensivo e dall’analisi dei nuovi exploit in laboratorio. Gli aggiornamenti di contenuto e di motore sono firmati crittograficamente e si applicano online o tramite caricamento manuale in airgap.
Quanto costa?
Una licenza annuale con funzionalità complete, dimensionata in base al numero di asset scansionati, senza costo per utente e senza pagamento per risultato. Chiedici e ti inviamo un’offerta chiara.