Nu poți proteja ce nu știi că e vulnerabil.
Un scanner de vulnerabilități îți arată, azi, ce poate exploata un atacator în sistemele tale.
Ca să te aperi, trebuie mai întâi să știi ce vulnerabilități au aplicațiile și infrastructura ta — și cât de expus ești chiar acum. Atlas îți dă rezultate imediate, pe care le poți rula oricât de des, la tine în rețea. Nu înlocuiește un pentest sau un audit; e instrumentul de zi cu zi care ține expunerea sub control între ele.
La ce îți folosește, concret
Un scanner de vulnerabilități nu înlocuiește un program de securitate, un pentest sau un audit. Dar fără el lucrezi orb: nu știi ce ai expus azi și nici dacă actualizările chiar ajung unde trebuie. Atlas acoperă exact golul ăsta.
Vezi ce ai expus, acum
Care sunt vulnerabilitățile sistemelor tale în timp real și care e expunerea la un atac — adică ce ar exploata mai rapid un atacator care își croiește drum spre datele tale.
Verifici că patch-urile ajung
Rulezi oricât de des, fără limitări, și vezi dacă programul tău de aplicare a actualizărilor chiar funcționează — nu doar că rulează.
Prinzi ce nu are CVE
Cele mai multe breșe nu încep de la un CVE, ci de la o configurare: parolă implicită, serviciu fără autentificare, share accesibil anonim. Atlas caută exact aceste lucruri.
Completezi pentestul și auditul
Scanarea e activitate complementară: ține expunerea sub control între testele de penetrare și audituri, continuu, nu o dată pe an.
Nu raportăm doar ce e vulnerabil. Arătăm ce se poate exploata.
Majoritatea scannerelor detectează pe versiune: citesc un banner, îl compară cu un interval afectat și emit o constatare. Rapid, dar produce fals-pozitive pe backport și prioritizare după un scor care ignoră contextul. Atlas confirmă activ, printr-o interogare sigură și non-distructivă, și atribuie fiecărei constatări o bandă de exploatabilitate. Prioritizarea e deja făcută când ajunge raportul la echipă.
Un probe activ a confirmat vulnerabilitatea pe ținta aceasta. Nu e o deducție.
Versiunea se încadrează și există dovadă parțială. Plafonul detecției pe versiune — fără confirmare, nimic nu urcă mai sus.
Versiunea e în intervalul afectat, fără confirmare din probe.
Produsul a fost detectat, versiunea nu a putut fi stabilită.
Peste bandă, fiecare constatare poartă EPSS, VPR și marcajul CISA KEV — ca ordonarea să nu depindă de un singur indicator.
O consolă care transformă scanarea într-un proces repetabil
De la panoul de control până la graful de atac, rapoarte bilingve și export — totul la tine în infrastructură.
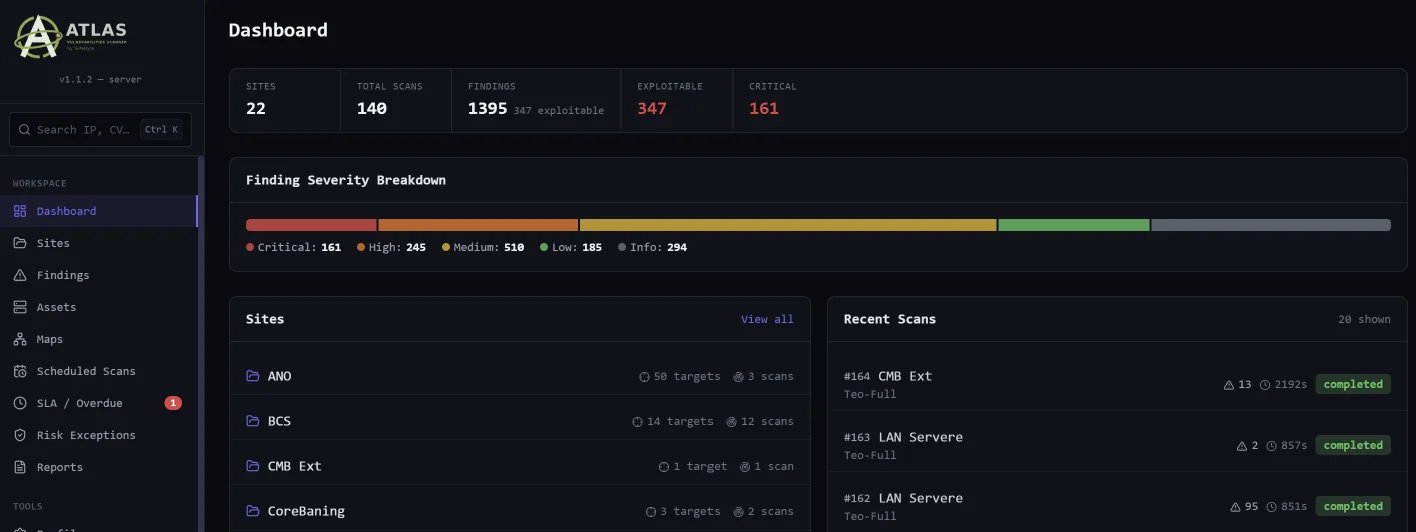
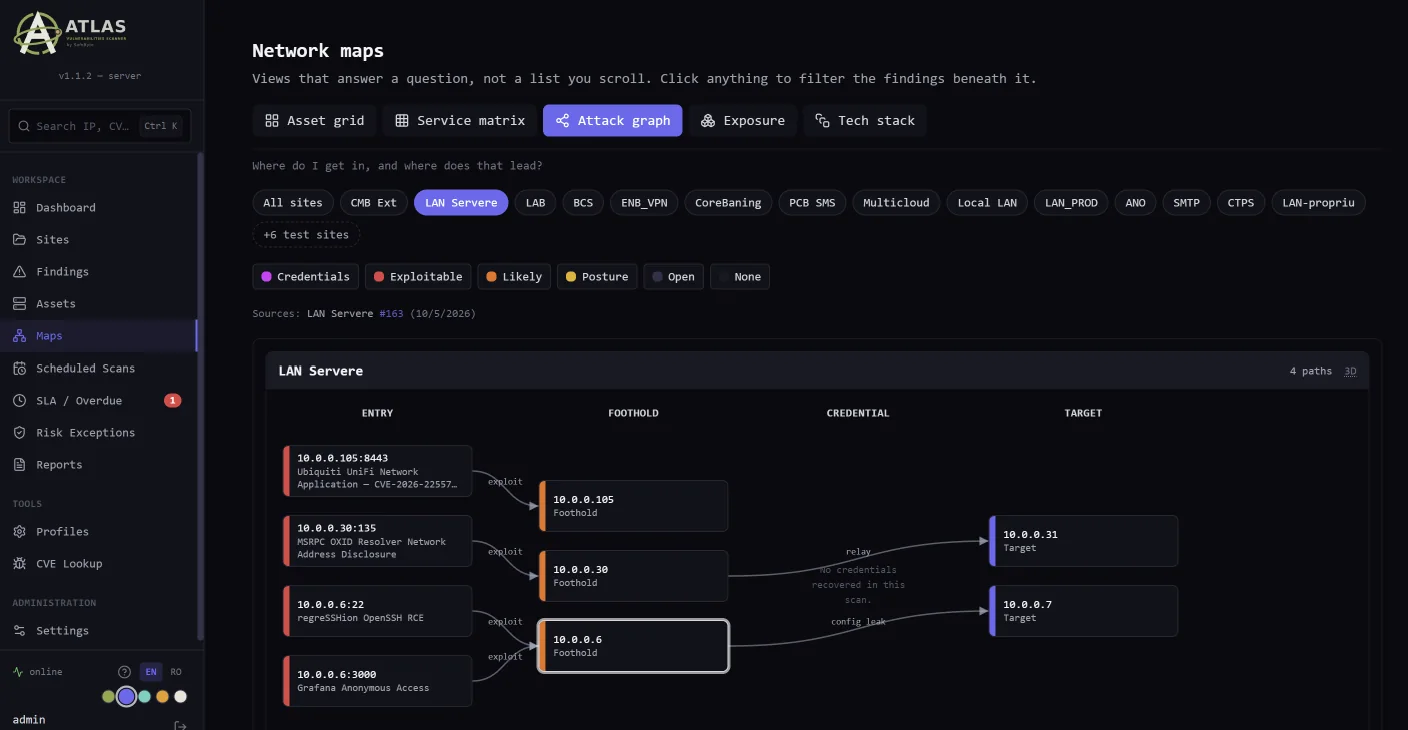
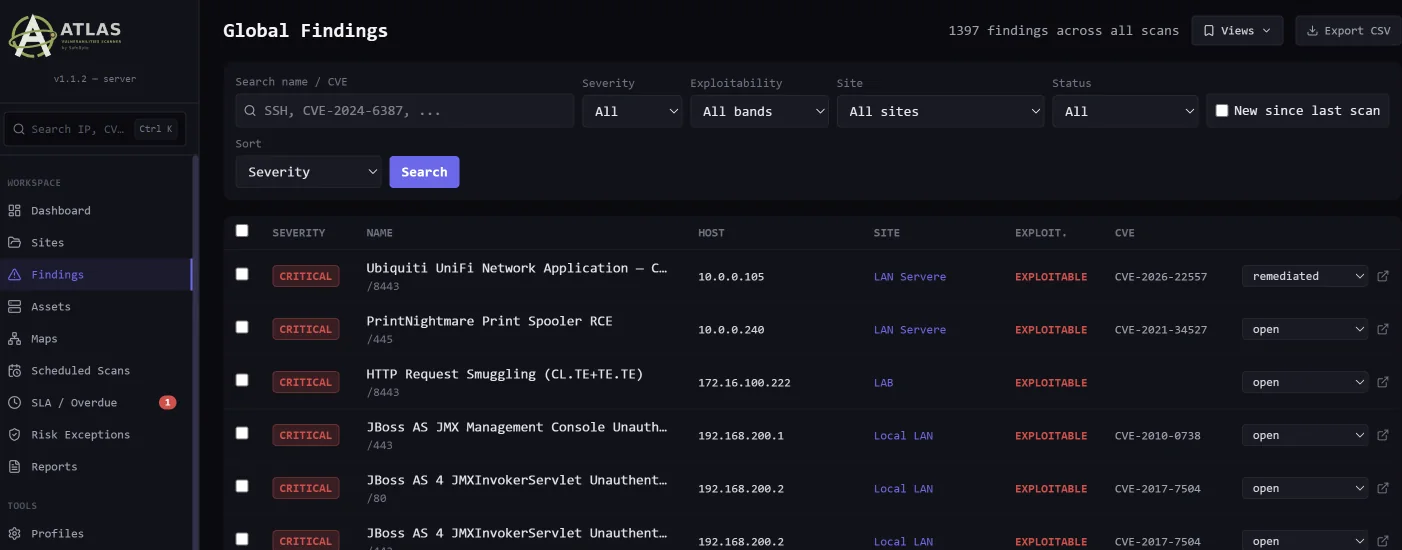
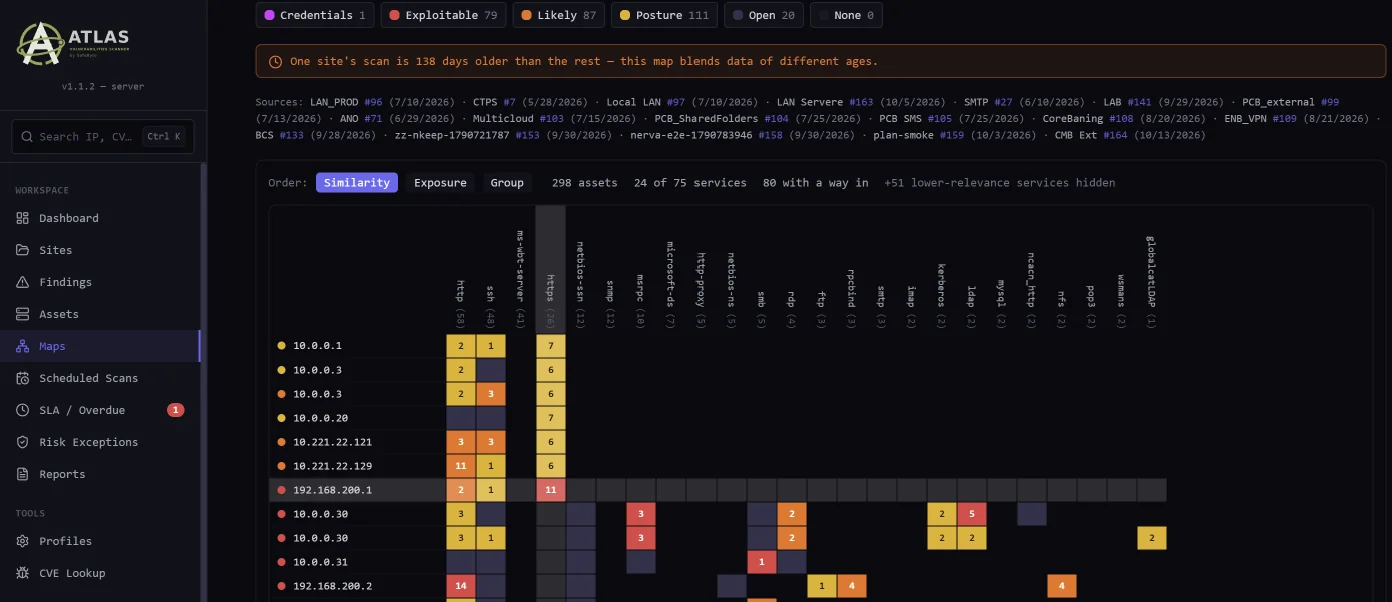
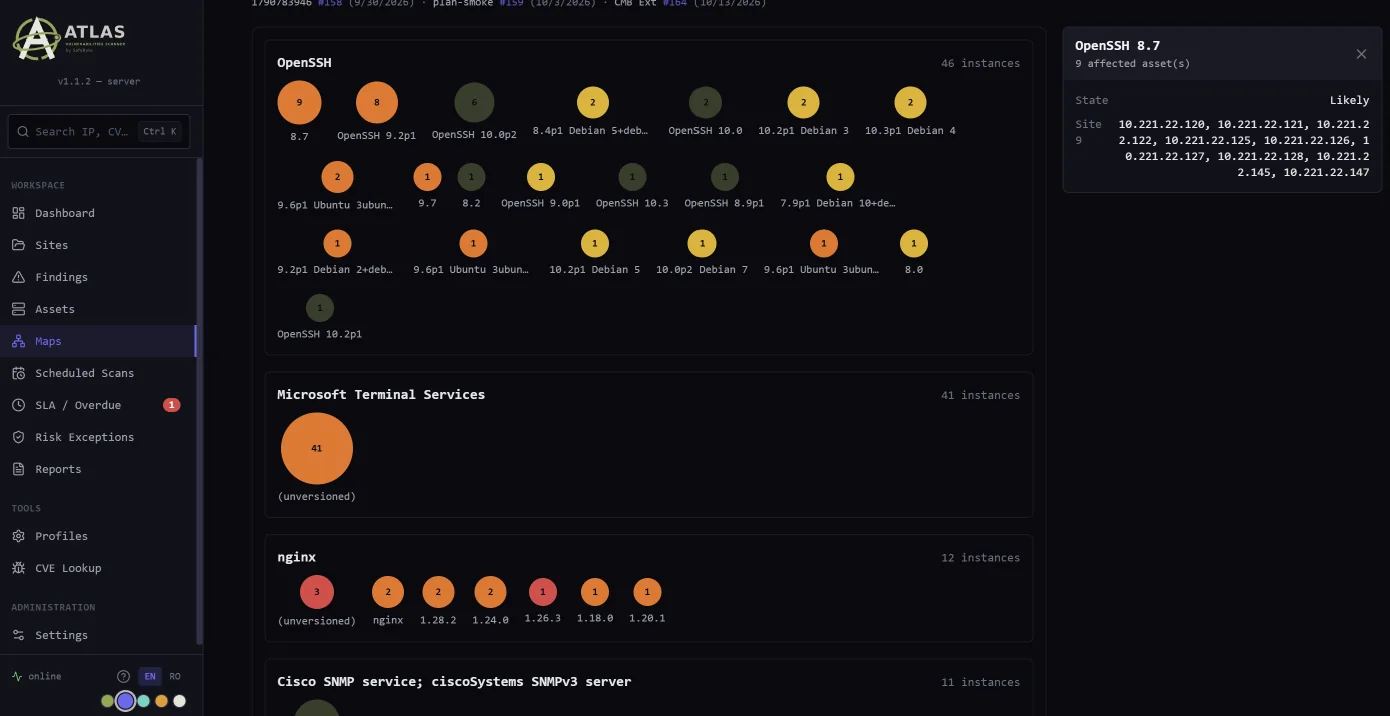
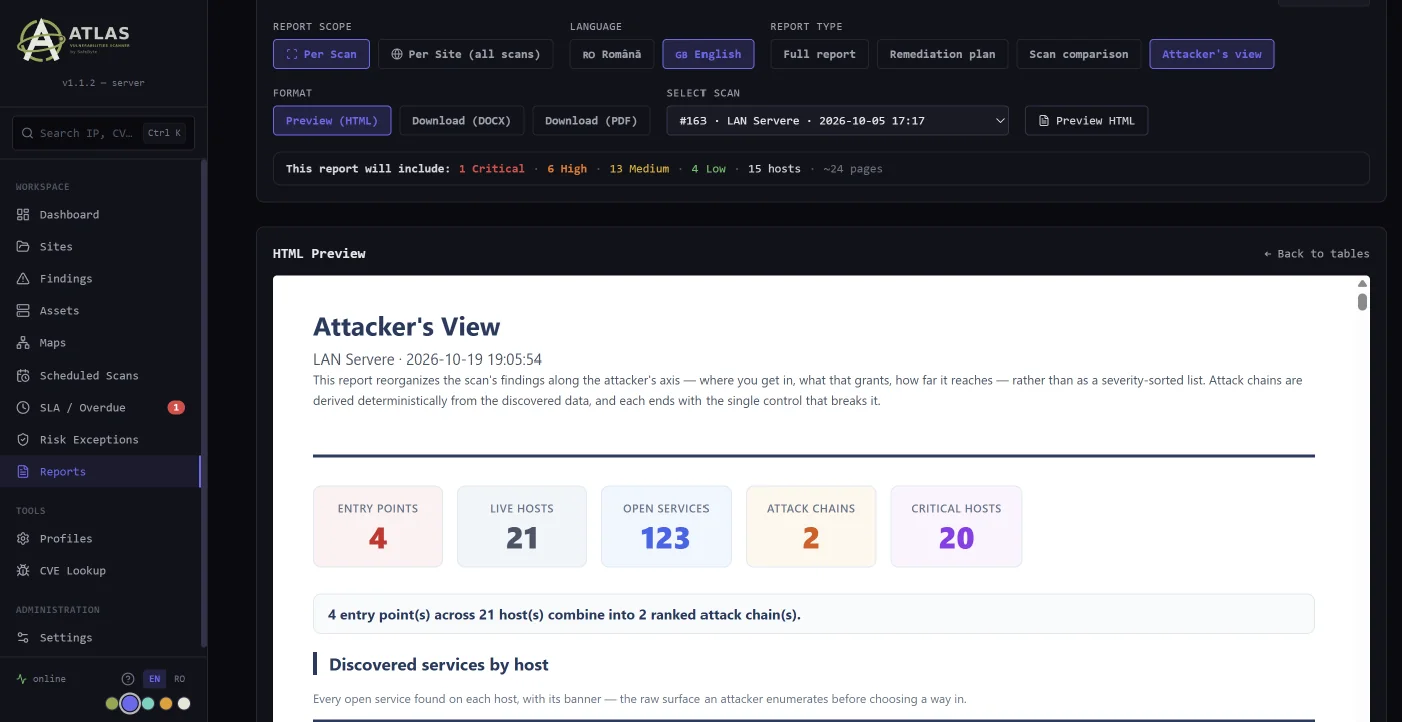
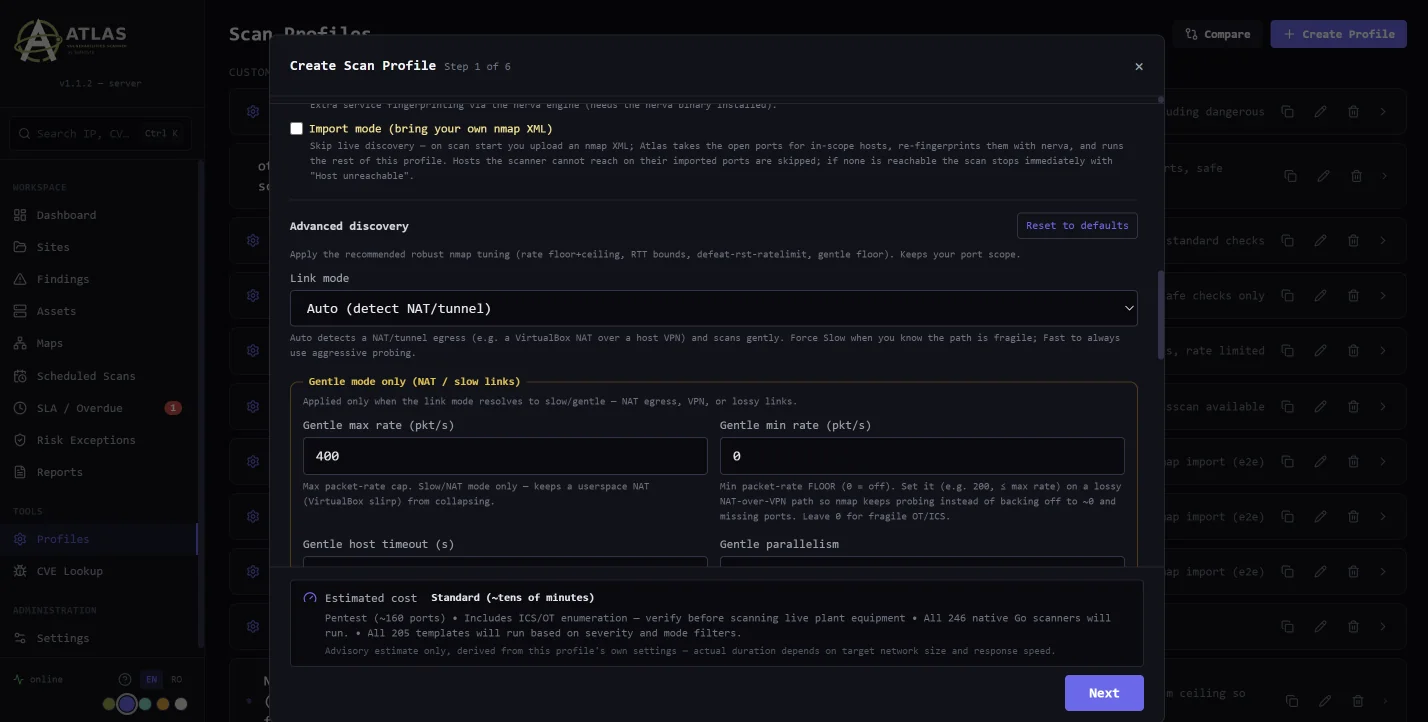
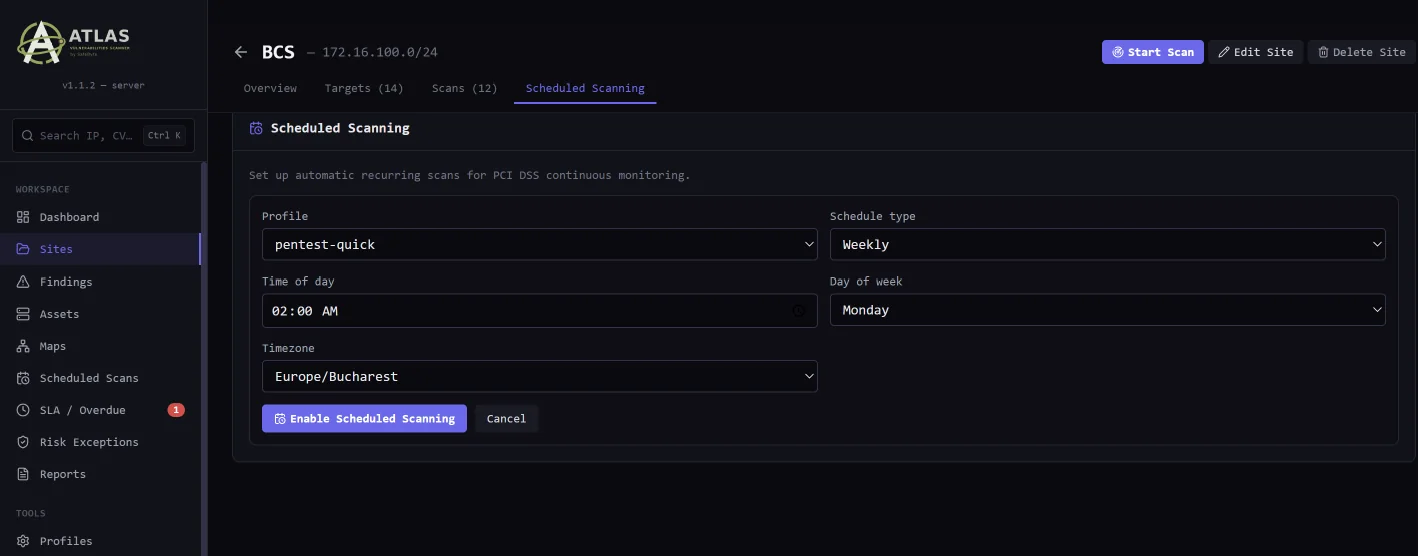
Panou de control
Active, scanări, constatări pe severitate și numărul de ținte efectiv exploatabile — nu doar lista brută de CVE-uri.
Dincolo de catalogul de CVE-uri
Acoperirea e orientată spre ce întâlnim la clienți în infrastructuri reale — nu spre ce umple o listă de marketing.
01Credențiale implicite și slabe
Pe produse, echipamente de rețea și servicii expuse. Clasa de probleme prin care un atacator intră efectiv — care nu are CVE și nu apare într-un catalog.
02Servicii fără autentificare
Baze de date, cozi de mesaje, API-uri de orchestrare și panouri de administrare lăsate deschise; share-uri și directoare accesibile anonim; sesiuni nule.
03Semnare SMB și LDAP neimpusă
Channel binding lipsă — premisa atacurilor de relay NTLM. Confirmate printr-o dovadă definitivă, nu printr-un răspuns ambiguu.
04Active Directory, fără credențiale
Controlere de domeniu, AD CS ESC8 și ESC11, ZeroLogon prin verificare sigură, suprafața de coerciție PetitPotam / DFSCoerce / PrinterBug — fără a declanșa callback-ul.
05Hardening și TLS
Protocoale și cifruri depășite, certificate expirate, CORS permisiv, listare de directoare, antete de securitate lipsă, secrete expuse în fișiere de configurare și depozite de cod.
06Sisteme fără suport și backdoor-uri
Sisteme de operare ieșite din suport, backdoor-uri active și honeypot-uri marcate, ca să nu-ți pierzi timpul pe ele.
07Descoperire care nu impactează rețeaua
Întâi porturile, apoi identificarea serviciilor doar pe ce s-a dovedit deschis, prin handshake real de protocol. Ritmul se adaptează automat pe NAT sau VPN.
08Mod OT-safe
Probele generice de identificare pot bloca PLC-uri; pot fi oprite per profil înainte de un segment industrial. Cerința ID.RA-01.5, aplicată practic.
09Management continuu
Scanări programate, delta între rulări (nou / remediat / neschimbat), termene SLA pe severitate și excepții de risc cu responsabil și dată de expirare.
10Rapoarte bilingve
Raport complet, plan de remediere, comparație între scanări și Attacker’s View — RO/EN, în HTML, DOCX și PDF, cu text explicativ complet pe fiecare constatare.
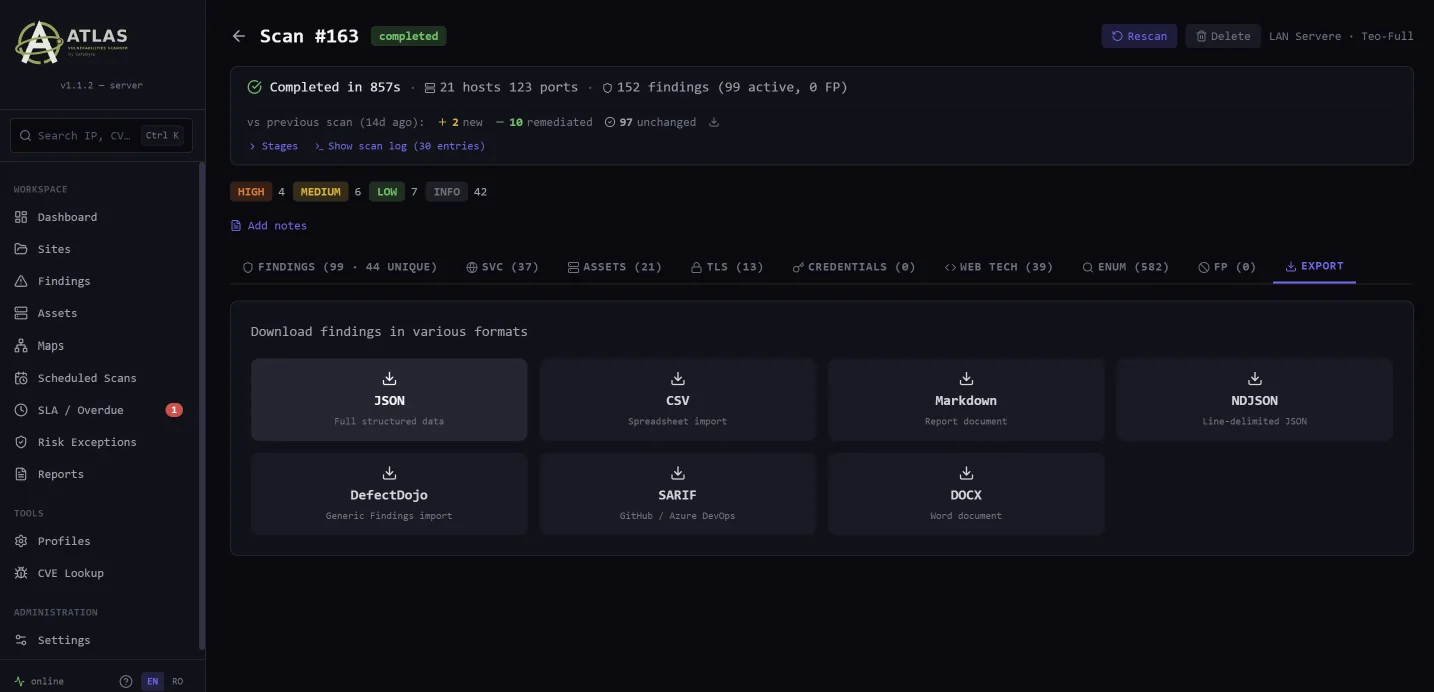
11Export și integrare
JSON, CSV, Markdown, NDJSON, SARIF (GitHub / Azure DevOps) și DefectDojo. API REST cu chei pe scope, webhooks și server MCP pentru agenți.
12Securitate și operare
Linux sau Windows, baza ta de date, HTTPS nativ. Patru roluri cu autorizare fail-closed, MFA, jurnal de audit înlănțuit SHA-256 și actualizări semnate criptografic.
Verificări dedicate pe produsele pe care le întâlnim
Peste clasa de configurări greșite vin verificările dedicate de produse și vulnerabilități cunoscute. Un extras:
De la site la raport
Definești site-ul
IP-uri, CIDR, hostname. Sau imporți un rezultat nmap existent și Atlas preia porturile deschise.
Alegi profilul
De la o verificare rapidă până la acoperire completă, inclusiv UDP — sau îți construiești propriul profil.
Rulezi
Descoperire, verificări și enumerare, cu ritm adaptat la legătură și mod OT-safe unde e nevoie.
Triezi pe dovadă
Constatările ordonate pe bandă de exploatabilitate și pe dovadă, nu pe un scor teoretic.
Livrezi și urmărești
Raport bilingv gata de trimis și urmărirea remedierii pe termene SLA.
Scanarea a devenit cerință de conformitate
Directiva NIS2 (UE 2022/2555), transpusă în România prin OUG 155/2024 și detaliată în Ordinul DNSC nr. 1/2026, cere un plan de management al vulnerabilităților (ID.RA-08), identificare și monitorizare continuă (ID.RA-01) și scanări care nu afectează funcțiile sistemului (ID.RA-01.5). Aceeași cerință apare, cu alte cuvinte, în ISO/IEC 27001, PCI DSS și DORA. Atlas produce dovada, nu declarația — și se integrează cu SafeNIS2, platforma noastră de conformitate NIS2, pe care o poate alimenta automat.
Construit de oameni care livrează teste de penetrare
Din teren, nu din catalog. Ce găsim manual în pentest devine verificare automată în Atlas. Un nou mod repetabil de exploatare devine un modul nou de detecție.
Actualizat cu ce contează. Când apare un exploit nou, echipa îl analizează în laborator și creează un modul care ajunge la tine prin canalul de actualizări — inclusiv în airgap.
On-premises, din convingere. Rulează în rețeaua ta, inclusiv complet deconectat. Datele, dovezile și rapoartele rămân la tine.
Un ecosistem, nu un produs izolat. Atlas alimentează SafeNIS2 cu dovadă vie pentru controalele de vulnerabilități; judecata rămâne a testerului.
Un model simplu, on-premises, fără tiere confuze
O licență anuală cu funcționalitate completă, dimensionată după numărul de active scanate. Contactează-ne pentru preț — scrie-ne câte active ai în scop și cum vrei să folosești Atlas. office@safebyte.io.
- Licență anuală, legată de instalarea ta, cu plafon de active (IP-uri) prestabilit.
- Funcționalitate completă cât timp licența e activă; fără cost per utilizator și fără limită de scanări.
- Actualizări de conținut și de motor, semnate, incluse pe durata licenței — inclusiv pentru instalări în airgap.
- Instalare pe Linux sau Windows, cu baza ta de date și fără dependență de cloud.
Spune-ne câte active ai în scop și îți trimitem o ofertă clară, fără angajament.
Vrei să-l rulezi pe rețeaua ta?
Spune-ne scopul și îți răspundem în două zile lucrătoare. Fără listă de marketing — datele tale se folosesc doar ca să-ți răspundem.
Atlas, pe scurt
Înlocuiește un pentest sau un audit?
Nu, și nu-și propune. Scanarea e o activitate complementară: îți dă vizibilitate imediată și continuă asupra expunerii, între testele de penetrare și audituri. Judecata unui tester rămâne necesară — Atlas reduce timpul mort, nu o înlocuiește.
Ce înseamnă „on-premises" și de ce contează?
Atlas rulează în infrastructura ta, nu în cloud-ul nostru. Poate rula complet deconectat de Internet (airgap). Datele, dovezile și rapoartele nu părăsesc rețeaua ta.
Scanarea îmi afectează sistemele?
Probele sunt non-distructive prin regulă de proiectare; verificările periculoase se opresc înainte de acțiunea distructivă, iar ritmul se reduce automat pe legături fragile. Modul OT-safe oprește probele agresive înainte de un segment industrial.
Cum rămâneți la zi cu vulnerabilitățile noi?
Detecțiile vin din activitățile noastre de testare ofensivă și din analiza exploit-urilor noi în laborator. Actualizările de conținut și de motor sunt semnate criptografic și se aplică online sau prin încărcare manuală în airgap.
Cât costă?
O licență anuală cu funcționalitate completă, dimensionată după numărul de active scanate, fără cost per utilizator și fără plată per constatare. Întreabă-ne și îți trimitem o ofertă clară.