On ne peut pas protéger ce qu'on ignore être vulnérable.
Un scanner de vulnérabilités vous montre, dès aujourd'hui, ce qu'un attaquant peut exploiter dans vos systèmes.
Pour vous défendre, vous devez d'abord savoir quelles vulnérabilités ont vos applications et votre infrastructure — et à quel point vous êtes exposé en ce moment. Atlas vous donne des résultats immédiats que vous pouvez relancer aussi souvent que vous le souhaitez, au sein de votre propre réseau. Il ne remplace pas un pentest ni un audit ; c'est l'outil du quotidien qui garde votre exposition sous contrôle entre les deux.
Ce qu'il vous apporte, concrètement
Un scanner de vulnérabilités ne remplace ni un programme de sécurité, ni un pentest, ni un audit. Mais sans lui, vous travaillez à l'aveugle : vous ne savez pas ce que vous exposez aujourd'hui, ni si vos mises à jour atteignent vraiment leur cible. Atlas comble exactement ce manque.
Voyez ce que vous exposez, maintenant
Quelles vulnérabilités ont vos systèmes en temps réel et quelle est votre exposition à une attaque — autrement dit, ce qu'un attaquant en route vers vos données exploiterait en premier.
Vérifiez que les correctifs arrivent
Lancez-le aussi souvent que vous le voulez, sans limites, et voyez si votre programme de correctifs fonctionne vraiment — pas seulement qu'il tourne.
Attrapez ce qui n'a pas de CVE
La plupart des brèches ne partent pas d'une CVE mais d'une configuration : un mot de passe par défaut, un service sans authentification, un partage accessible anonymement. Atlas cherche précisément cela.
Complétez le pentest et l'audit
Le scan est une activité complémentaire : il garde l'exposition sous contrôle entre les tests d'intrusion et les audits, en continu, pas une fois par an.
Nous ne signalons pas seulement ce qui est vulnérable. Nous montrons ce qui est exploitable.
La plupart des scanners détectent par version : ils lisent une bannière, la comparent à une plage affectée et émettent une constatation. Rapide, mais cela produit des faux positifs sur les backports et une priorisation par un score qui ignore le contexte. Atlas confirme activement, par une requête sûre et non destructive, et attribue à chaque constatation une bande d'exploitabilité. La priorisation est déjà faite quand le rapport arrive à votre équipe.
Une sonde active a confirmé la vulnérabilité sur cette cible. Ce n'est pas une déduction.
La version correspond et il existe une preuve partielle. Le plafond de la détection par version — sans confirmation, rien ne monte plus haut.
La version est dans la plage affectée, sans confirmation par sonde.
Le produit a été détecté, la version n'a pas pu être établie.
Au-delà de la bande, chaque constatation porte l'EPSS, le VPR et le marqueur CISA KEV — pour que le classement ne dépende pas d'un seul indicateur.
Une console qui transforme le scan en un processus reproductible
Du tableau de bord au graphe d'attaque, rapports bilingues et export — le tout au sein de votre propre infrastructure.
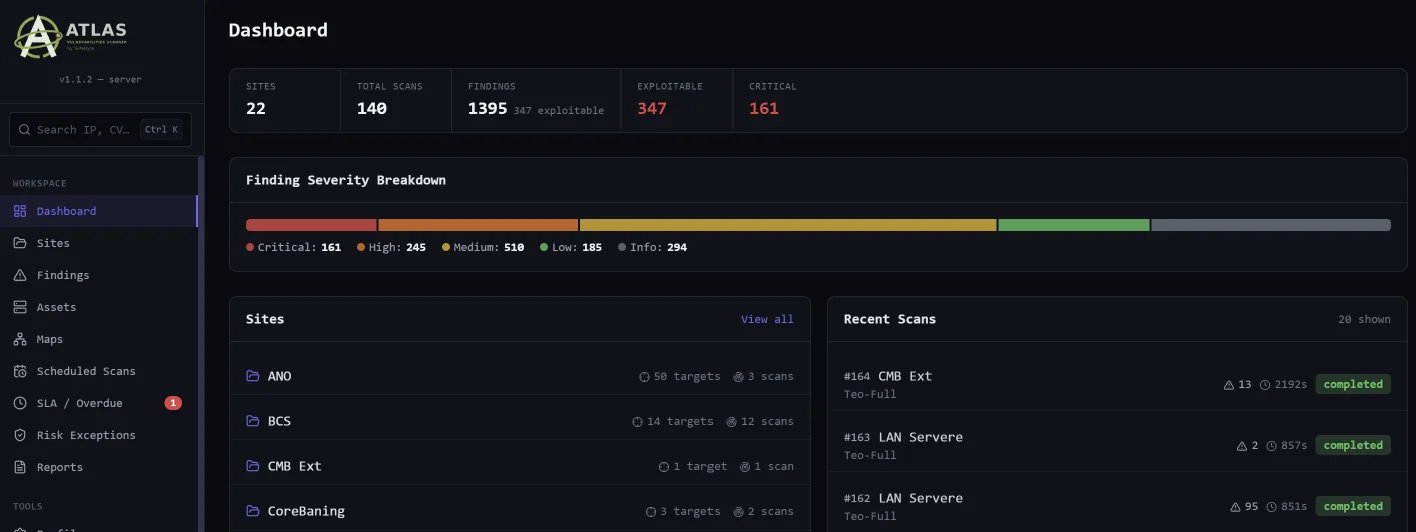
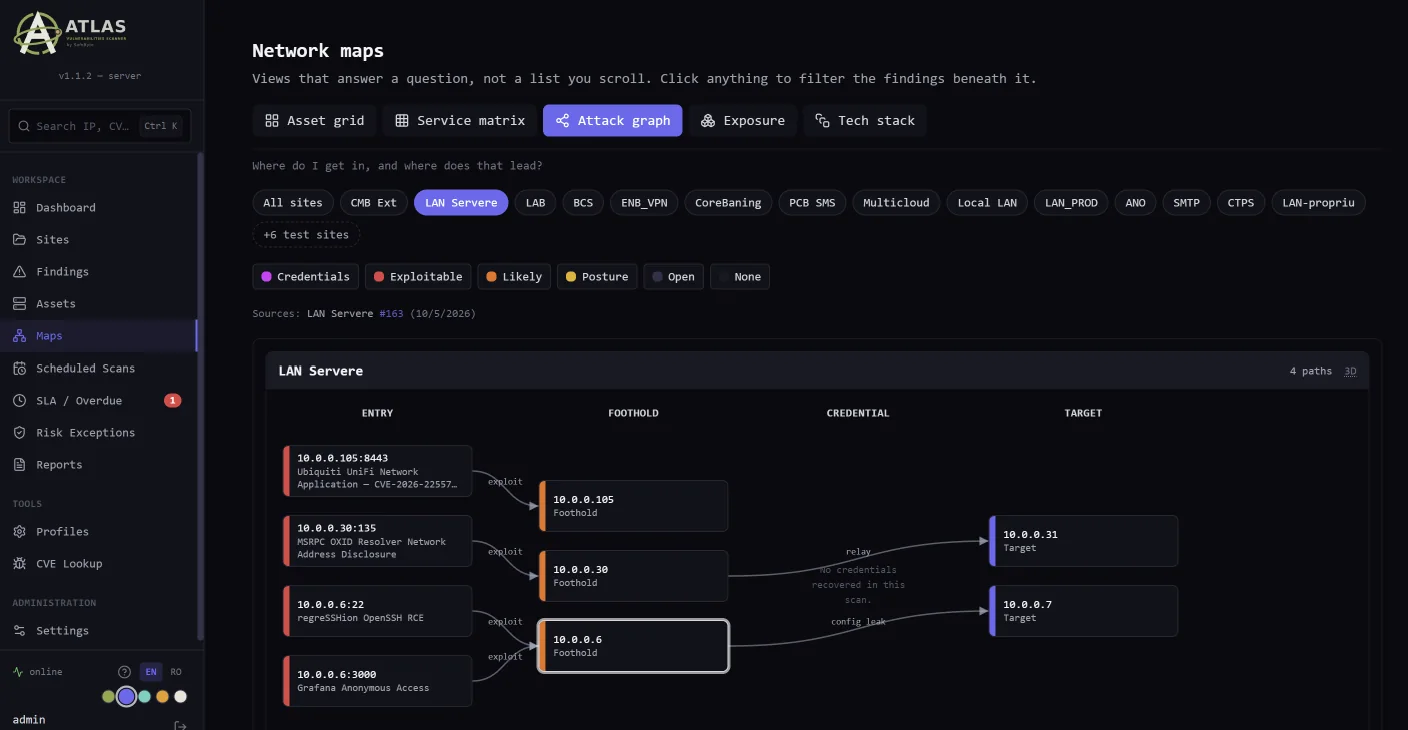
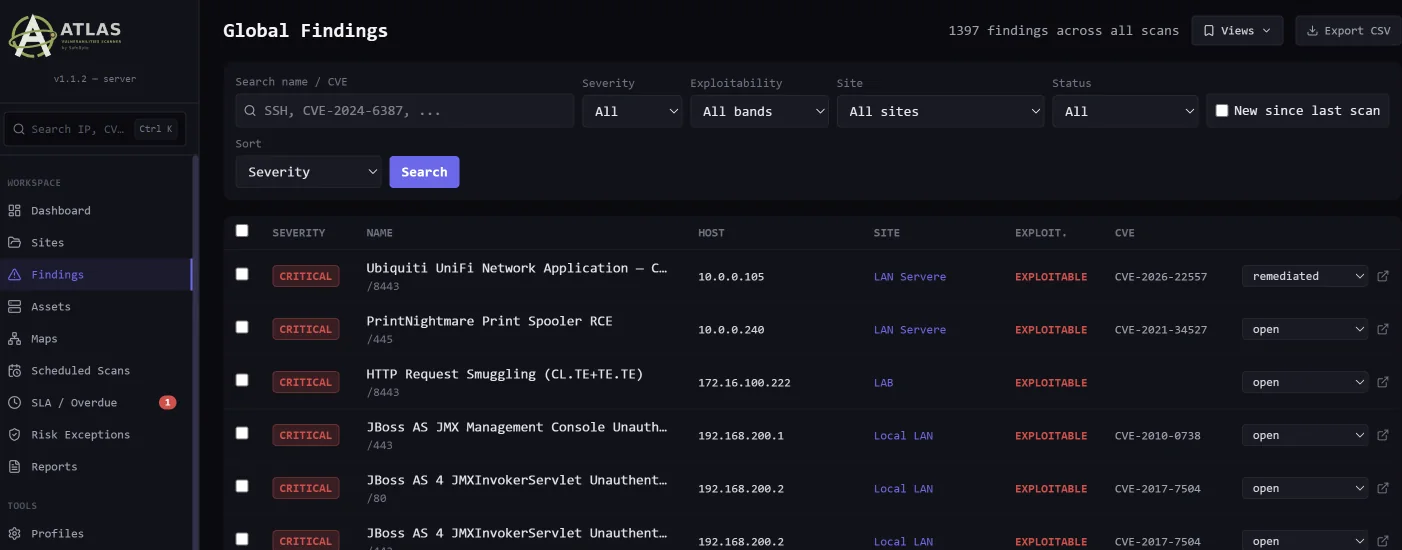
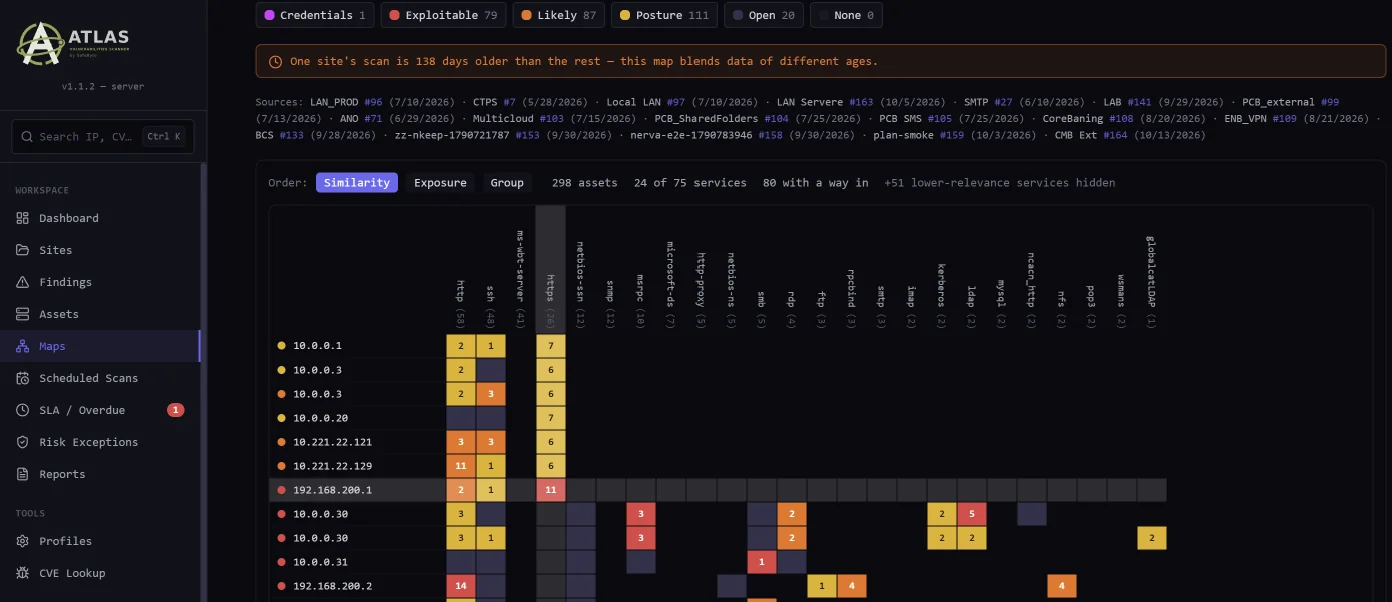
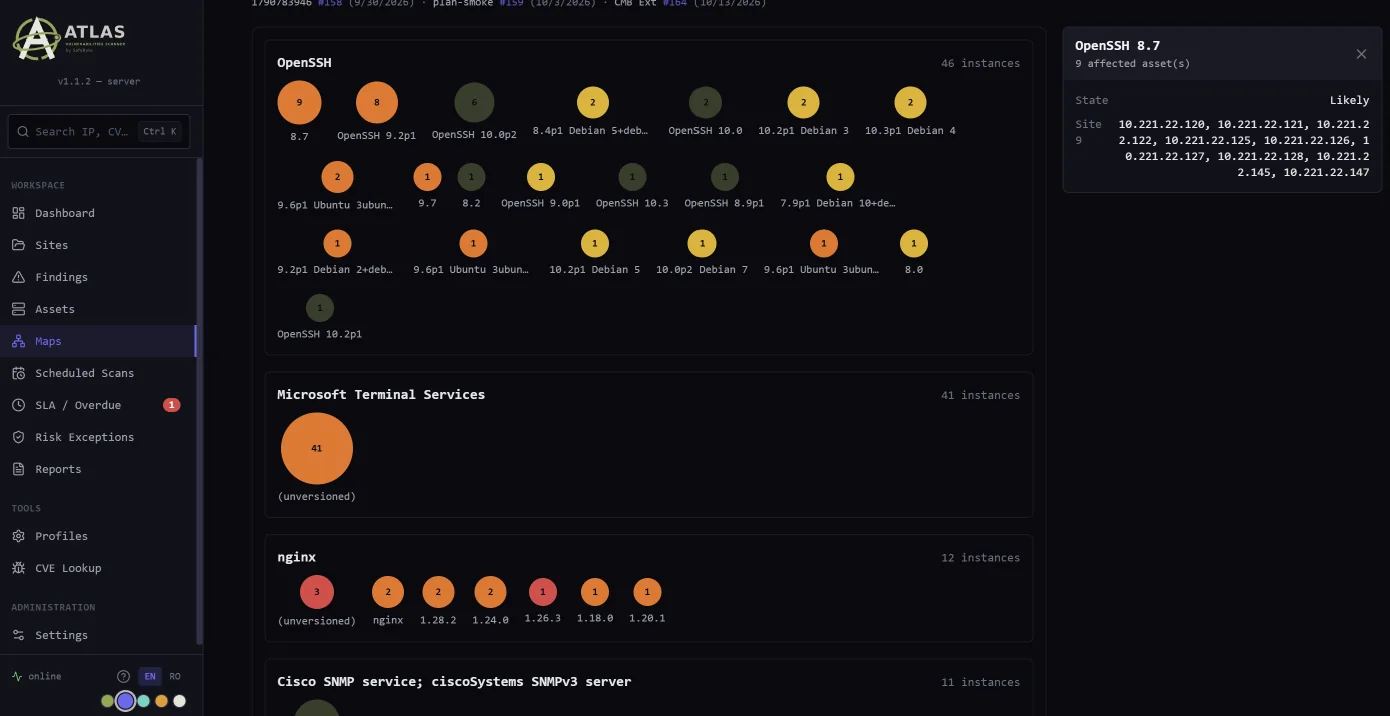
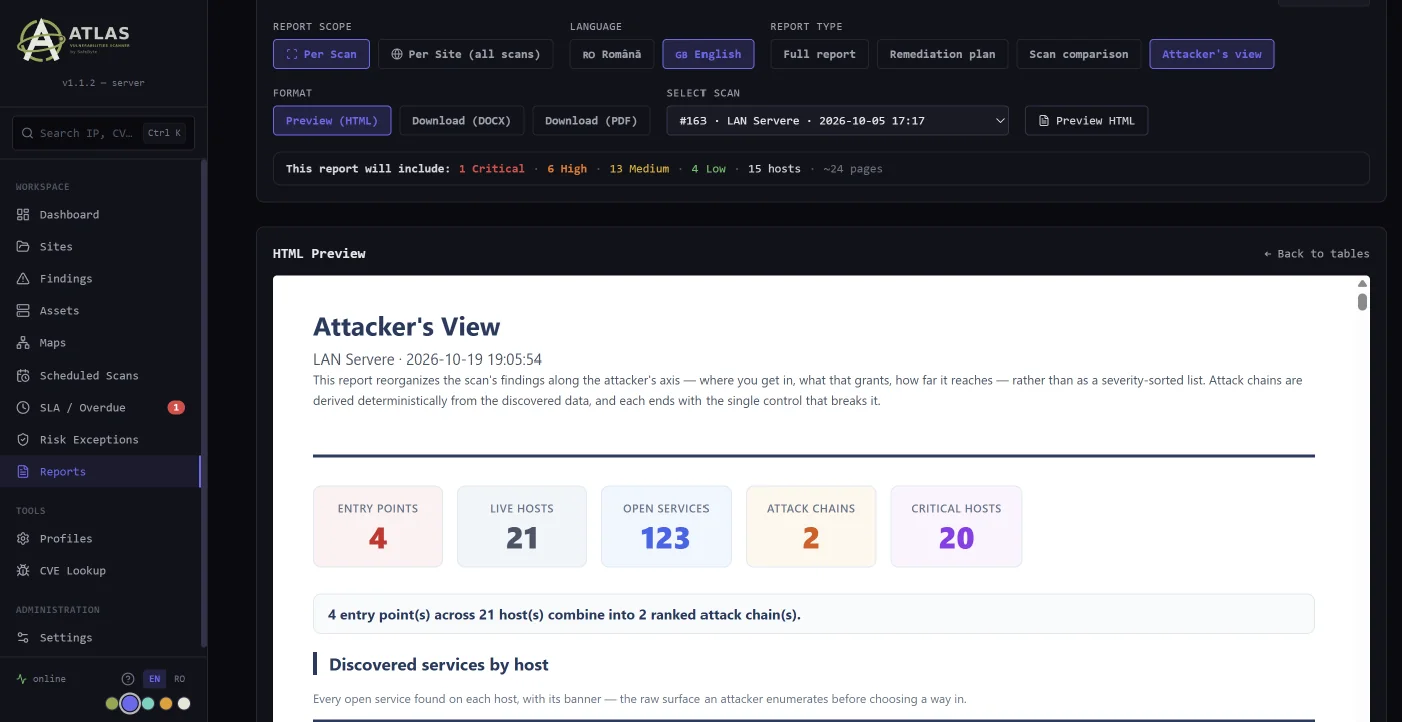
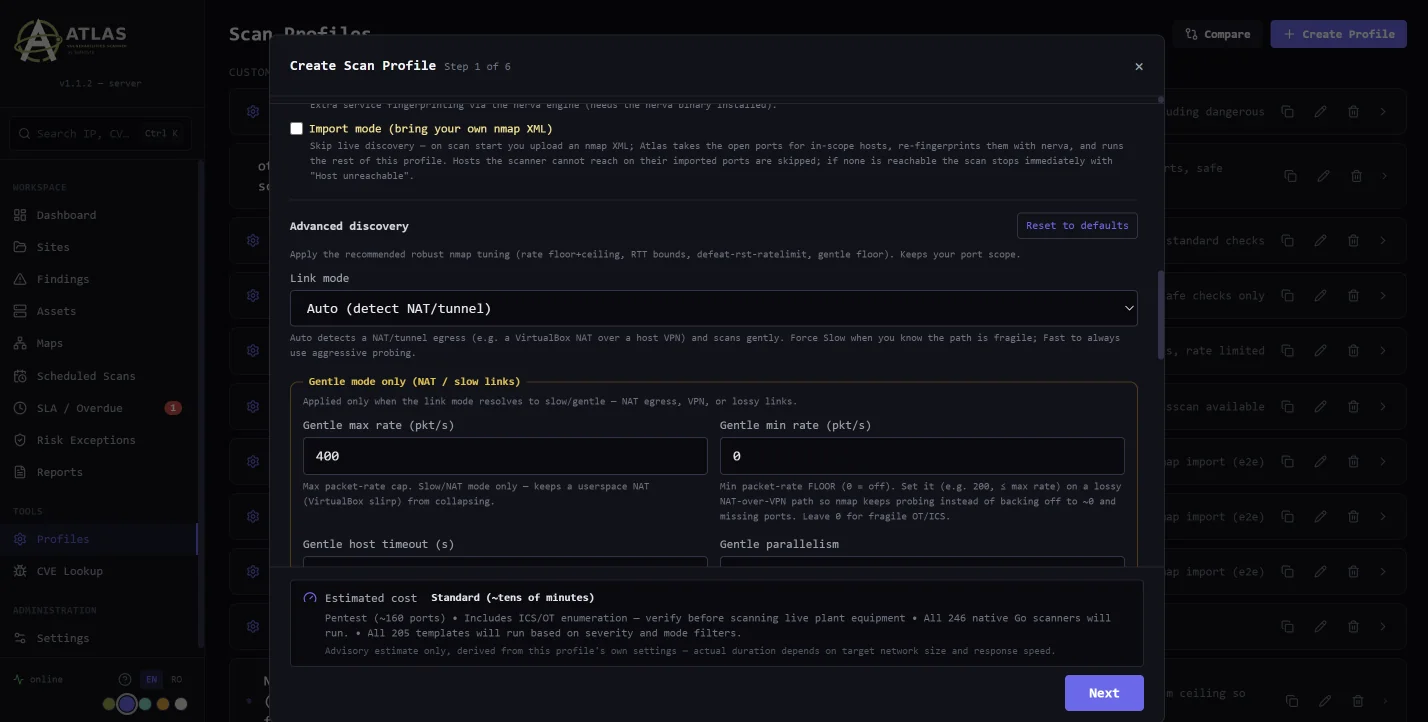
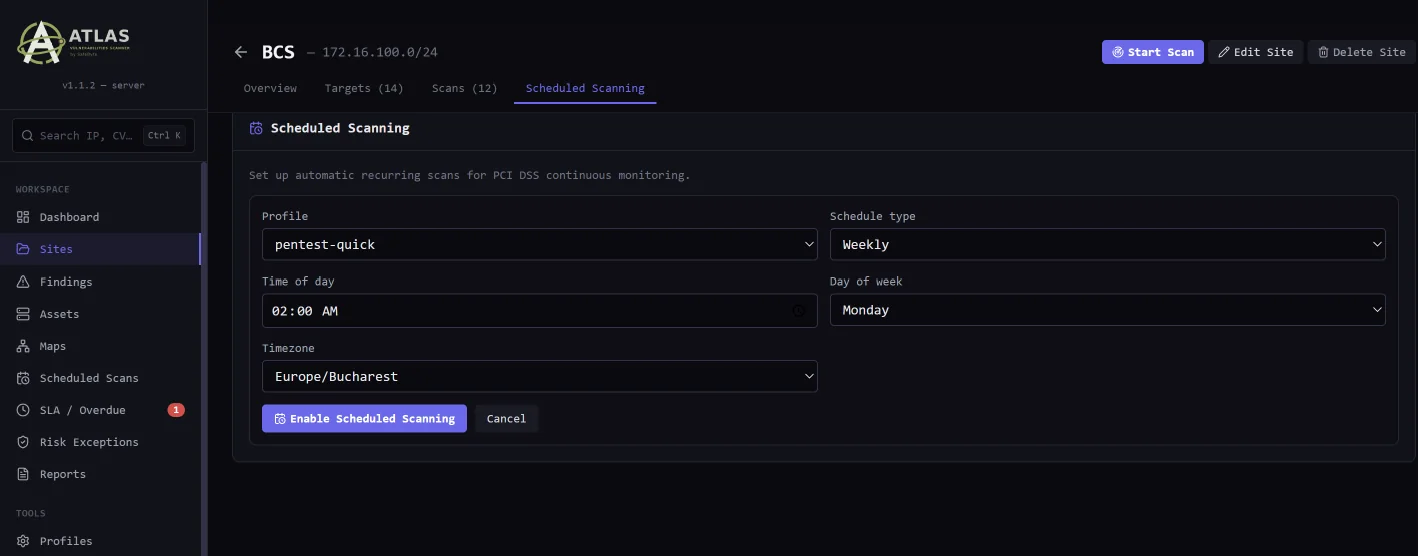
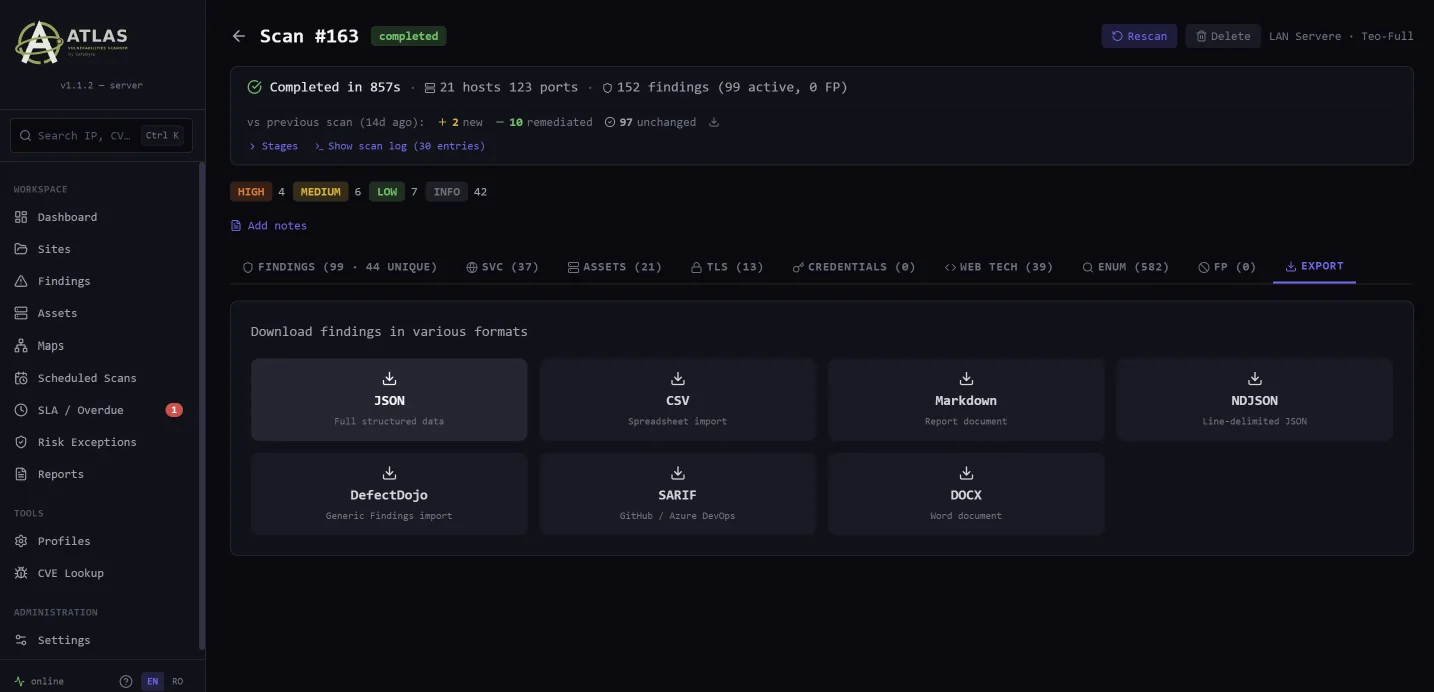
Tableau de bord
Actifs, scans, constatations par sévérité et le nombre de cibles réellement exploitables — pas seulement une liste brute de CVE.
Au-delà du catalogue de CVE
La couverture est orientée vers ce que nous rencontrons chez les clients dans des infrastructures réelles — pas vers ce qui remplit une liste marketing.
01Identifiants par défaut et faibles
Sur les produits, les équipements réseau et les services exposés. La classe de problèmes par laquelle un attaquant entre réellement — qui n'a pas de CVE et n'apparaît dans aucun catalogue.
02Services sans authentification
Bases de données, files de messages, API d'orchestration et panneaux d'administration laissés ouverts ; partages et répertoires accessibles anonymement ; sessions nulles.
03Signature SMB et LDAP non imposée
Channel binding absent — la prémisse des attaques de relais NTLM. Confirmé par une preuve définitive, pas par une réponse ambiguë.
04Active Directory, sans identifiants
Contrôleurs de domaine, AD CS ESC8 et ESC11, ZeroLogon par une vérification sûre, la surface de coercition PetitPotam / DFSCoerce / PrinterBug — sans jamais déclencher le callback.
05Durcissement et TLS
Protocoles et chiffrements obsolètes, certificats expirés, CORS permissif, listage de répertoires, en-têtes de sécurité absents, secrets exposés dans les fichiers de configuration et les dépôts de code.
06Systèmes sans support et portes dérobées
Systèmes d'exploitation en fin de vie, portes dérobées actives et honeypots signalés comme tels, pour ne pas y perdre de temps.
07Une découverte qui n'impacte pas le réseau
D'abord les ports, puis l'identification des services uniquement sur ce qui s'est avéré ouvert, par un vrai handshake de protocole. Le rythme s'adapte automatiquement sur NAT ou VPN.
08Mode OT-safe
Les sondes d'identification génériques peuvent planter des automates (PLC) ; elles peuvent être désactivées par profil avant un segment industriel. Exigence ID.RA-01.5, appliquée en pratique.
09Gestion continue
Scans planifiés, delta entre exécutions (nouveau / corrigé / inchangé), échéances SLA par sévérité et exceptions de risque avec un responsable et une date d'expiration.
10Rapports bilingues
Rapport complet, plan de remédiation, comparaison entre scans et Attacker's View — RO/EN, en HTML, DOCX et PDF, avec un texte explicatif complet sur chaque constatation.
11Export et intégration
JSON, CSV, Markdown, NDJSON, SARIF (GitHub / Azure DevOps) et DefectDojo. API REST avec clés à portée restreinte, webhooks et un serveur MCP pour les agents.
12Sécurité et exploitation
Linux ou Windows, votre base de données, HTTPS natif. Quatre rôles avec autorisation fail-closed, MFA, un journal d'audit chaîné en SHA-256 et des mises à jour signées cryptographiquement.
Des vérifications dédiées sur les produits que nous rencontrons
Au-delà de la classe des mauvaises configurations viennent des vérifications dédiées aux produits et aux vulnérabilités connues. Un extrait :
Du site au rapport
Définissez le site
Adresses IP, CIDR, noms d'hôte. Ou importez un résultat nmap existant et Atlas reprend les ports ouverts.
Choisissez le profil
D'une vérification rapide à une couverture complète, UDP compris — ou construisez votre propre profil.
Lancez
Découverte, vérifications et énumération, avec un rythme adapté à la liaison et le mode OT-safe là où c'est nécessaire.
Triez par la preuve
Constatations ordonnées par bande d'exploitabilité et par preuve, pas par un score théorique.
Livrez et suivez
Un rapport bilingue prêt à envoyer et le suivi de la remédiation selon des échéances SLA.
Le scan est devenu une exigence de conformité
La directive NIS2 (UE 2022/2555), transposée en Roumanie par l'OUG 155/2024 et détaillée dans l'Arrêté DNSC n° 1/2026, exige un plan de gestion des vulnérabilités (ID.RA-08), une identification et une surveillance continues (ID.RA-01) et des scans qui n'affectent pas les fonctions du système (ID.RA-01.5). La même exigence apparaît, en d'autres termes, dans l'ISO/IEC 27001, le PCI DSS et DORA. Atlas produit la preuve, pas la déclaration — et il s'intègre à SafeNIS2, notre plateforme de conformité NIS2, qu'il peut alimenter automatiquement.
Conçu par des gens qui réalisent des tests d'intrusion
Du terrain, pas du catalogue. Ce que nous trouvons à la main lors d'un pentest devient une vérification automatisée dans Atlas. Une nouvelle manière reproductible d'exploiter une vulnérabilité devient un nouveau module de détection.
Mis à jour avec ce qui compte. Quand un nouvel exploit apparaît, l'équipe l'analyse en laboratoire et construit un module qui vous parvient par le canal de mises à jour — y compris en airgap.
On-premises, par conviction. Il s'exécute dans votre réseau, y compris totalement déconnecté. Les données, les preuves et les rapports restent chez vous.
Un écosystème, pas un produit isolé. Atlas alimente SafeNIS2 en preuves vivantes pour les contrôles de vulnérabilités ; le jugement du testeur reste celui du testeur.
Un modèle on-premises simple, sans paliers confus
Une licence annuelle à fonctionnalités complètes, dimensionnée selon le nombre d'actifs scannés. Contactez-nous pour le tarif — dites-nous combien d'actifs sont dans le périmètre et comment vous souhaitez utiliser Atlas. office@safebyte.io.
- Licence annuelle, liée à votre installation, avec un plafond d'actifs (adresses IP) prédéfini.
- Fonctionnalités complètes tant que la licence est active ; pas de coût par utilisateur ni de limite de scans.
- Mises à jour de contenu et de moteur, signées, incluses pour la durée de la licence — y compris pour les installations en airgap.
- Installation sur Linux ou Windows, avec votre propre base de données et sans dépendance au cloud.
Dites-nous combien d'actifs sont dans le périmètre et nous vous enverrons un devis clair, sans engagement.
Envie de le faire tourner sur votre réseau ?
Dites-nous le périmètre et nous répondons sous deux jours ouvrés. Pas de liste marketing — vos données servent uniquement à vous répondre.
Atlas, en bref
Remplace-t-il un pentest ou un audit ?
Non, et ce n'est pas son but. Le scan est une activité complémentaire : il vous donne une visibilité immédiate et continue sur votre exposition, entre les tests d'intrusion et les audits. Le jugement d'un testeur reste nécessaire — Atlas réduit les temps morts, il ne le remplace pas.
Que signifie « on-premises » et pourquoi est-ce important ?
Atlas s'exécute au sein de votre infrastructure, pas dans notre cloud. Il peut fonctionner totalement déconnecté d'Internet (airgap). Les données, les preuves et les rapports ne quittent jamais votre réseau.
Le scan affecte-t-il mes systèmes ?
Les sondes sont non destructives par règle de conception ; les vérifications dangereuses s'arrêtent avant l'action destructive, et le rythme baisse automatiquement sur les liaisons fragiles. Le mode OT-safe désactive les sondes agressives avant un segment industriel.
Comment restez-vous à jour face aux nouvelles vulnérabilités ?
Les détections proviennent de nos activités de tests offensifs et de l'analyse des nouveaux exploits en laboratoire. Les mises à jour de contenu et de moteur sont signées cryptographiquement et s'appliquent en ligne ou par chargement manuel en airgap.
Combien ça coûte ?
Une licence annuelle à fonctionnalités complètes, dimensionnée selon le nombre d'actifs scannés, sans coût par utilisateur ni paiement par constatation. Contactez-nous et nous vous enverrons un devis clair.