Sie können nicht schützen, wovon Sie nicht wissen, dass es verwundbar ist.
Ein Schwachstellenscanner zeigt Ihnen heute, was ein Angreifer in Ihren Systemen ausnutzen kann.
Um sich zu verteidigen, müssen Sie zuerst wissen, welche Schwachstellen Ihre Anwendungen und Ihre Infrastruktur haben — und wie exponiert Sie gerade jetzt sind. Atlas liefert sofortige Ergebnisse, die Sie so oft ausführen können, wie Sie wollen, in Ihrem eigenen Netzwerk. Er ersetzt keinen Pentest und kein Audit; er ist das tägliche Werkzeug, das Ihre Exposition dazwischen unter Kontrolle hält.
Was er konkret für Sie leistet
Ein Schwachstellenscanner ersetzt kein Sicherheitsprogramm, keinen Pentest und kein Audit. Aber ohne ihn arbeiten Sie blind: Sie wissen nicht, was Sie heute exponiert haben, und auch nicht, ob Ihre Updates wirklich dort ankommen, wo sie sollen. Atlas schließt genau diese Lücke.
Sehen, was Sie exponiert haben, jetzt
Welche Schwachstellen Ihre Systeme in Echtzeit haben und wie hoch Ihre Exposition gegenüber einem Angriff ist — also was ein Angreifer, der sich einen Weg zu Ihren Daten bahnt, zuerst ausnutzen würde.
Prüfen, ob Patches ankommen
Führen Sie ihn so oft aus, wie Sie wollen, ohne Grenzen, und sehen Sie, ob Ihr Patch-Programm wirklich funktioniert — nicht nur, dass es läuft.
Erfassen, was kein CVE hat
Die meisten Sicherheitsvorfälle beginnen nicht mit einem CVE, sondern mit einer Konfiguration: einem Standardpasswort, einem nicht authentifizierten Dienst, einer anonym zugänglichen Freigabe. Atlas sucht genau danach.
Pentest und Audit ergänzen
Scannen ist eine ergänzende Tätigkeit: Es hält die Exposition zwischen Penetrationstests und Audits unter Kontrolle, kontinuierlich, nicht einmal im Jahr.
Wir melden nicht nur, was verwundbar ist. Wir zeigen, was sich ausnutzen lässt.
Die meisten Scanner erkennen anhand der Version: Sie lesen ein Banner, vergleichen es mit einem betroffenen Bereich und erzeugen einen Befund. Schnell, aber das erzeugt Backport-Fehlalarme und eine Priorisierung nach einem Score, der den Kontext ignoriert. Atlas bestätigt aktiv, durch eine sichere, nicht-destruktive Abfrage, und weist jedem Befund eine Ausnutzbarkeits-Stufe zu. Die Priorisierung ist bereits erledigt, wenn der Bericht Ihr Team erreicht.
Eine aktive Probe hat die Schwachstelle auf diesem Ziel bestätigt. Es ist keine Vermutung.
Die Version passt und es gibt teilweise Belege. Die Obergrenze der Versionserkennung — ohne Bestätigung steigt nichts höher.
Die Version liegt im betroffenen Bereich, ohne Bestätigung durch eine Probe.
Das Produkt wurde erkannt, die Version konnte nicht bestimmt werden.
Zusätzlich zur Stufe trägt jeder Befund EPSS, VPR und den CISA-KEV-Marker — damit die Reihenfolge nicht von einem einzigen Indikator abhängt.
Eine Konsole, die das Scannen zu einem wiederholbaren Prozess macht
Vom Dashboard über den Angriffsgraphen bis zu zweisprachigen Berichten und Export — alles in Ihrer eigenen Infrastruktur.
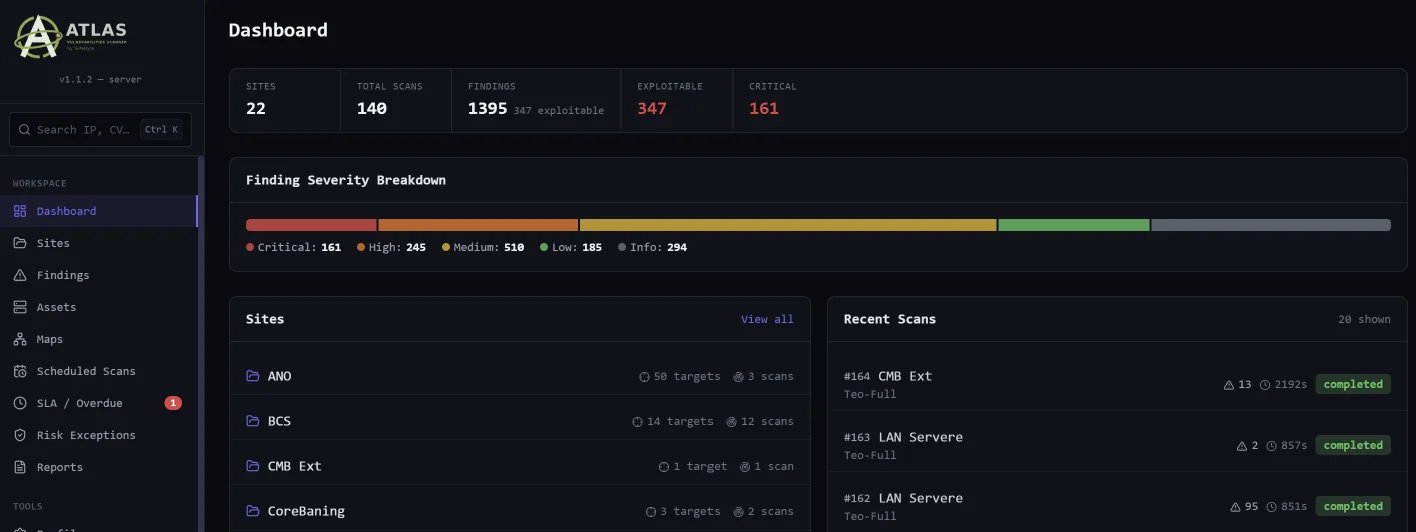
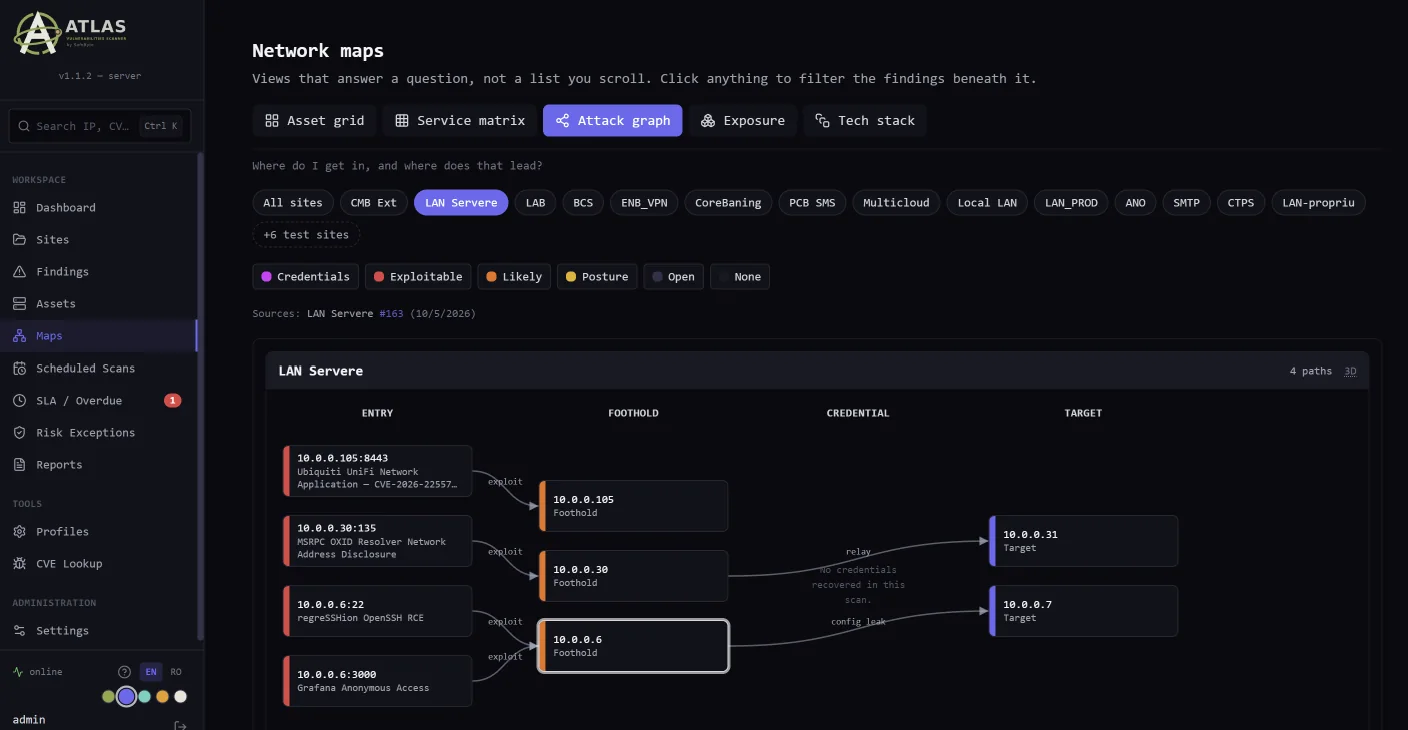
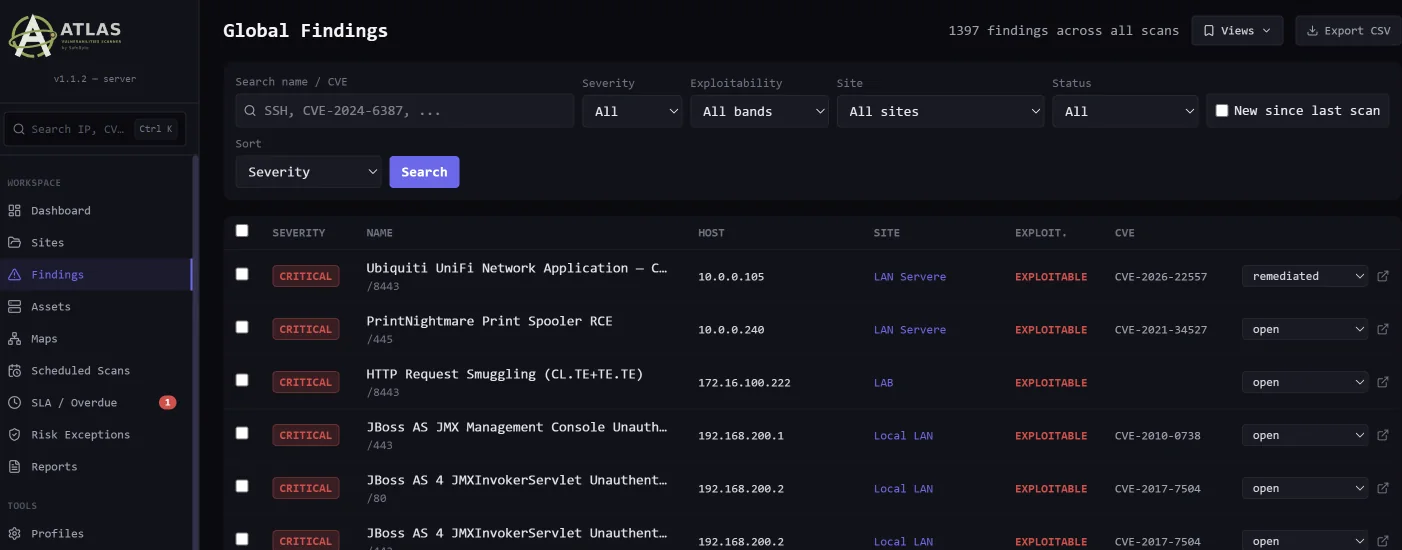
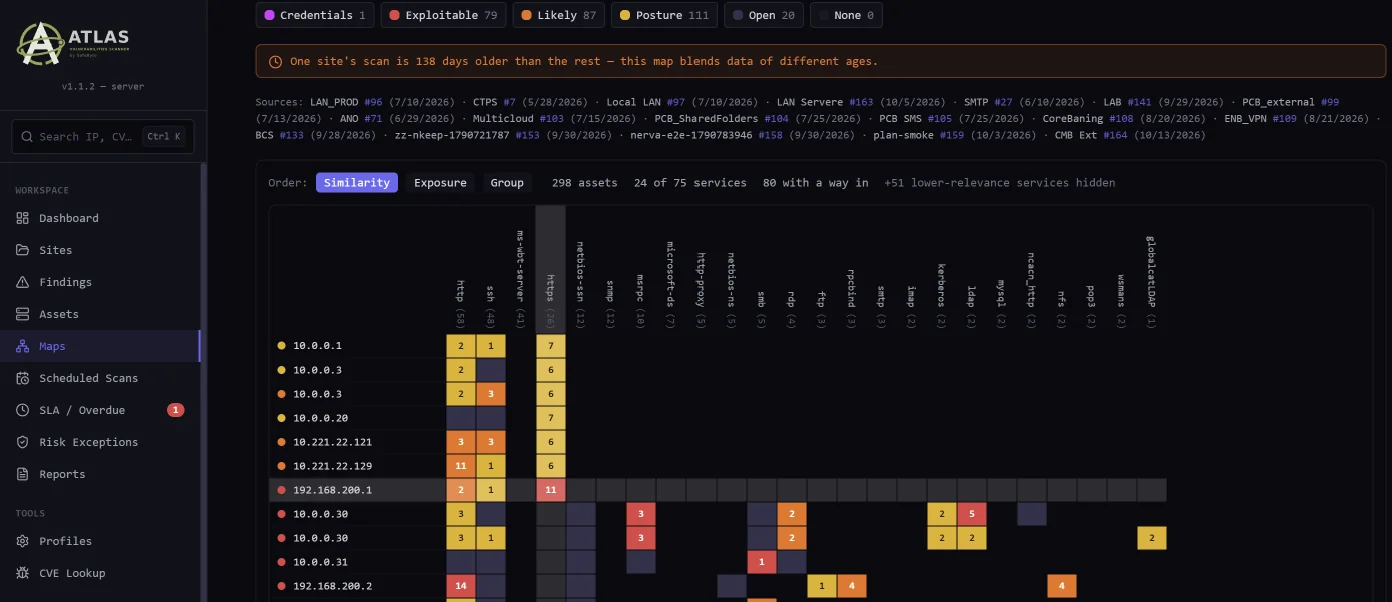
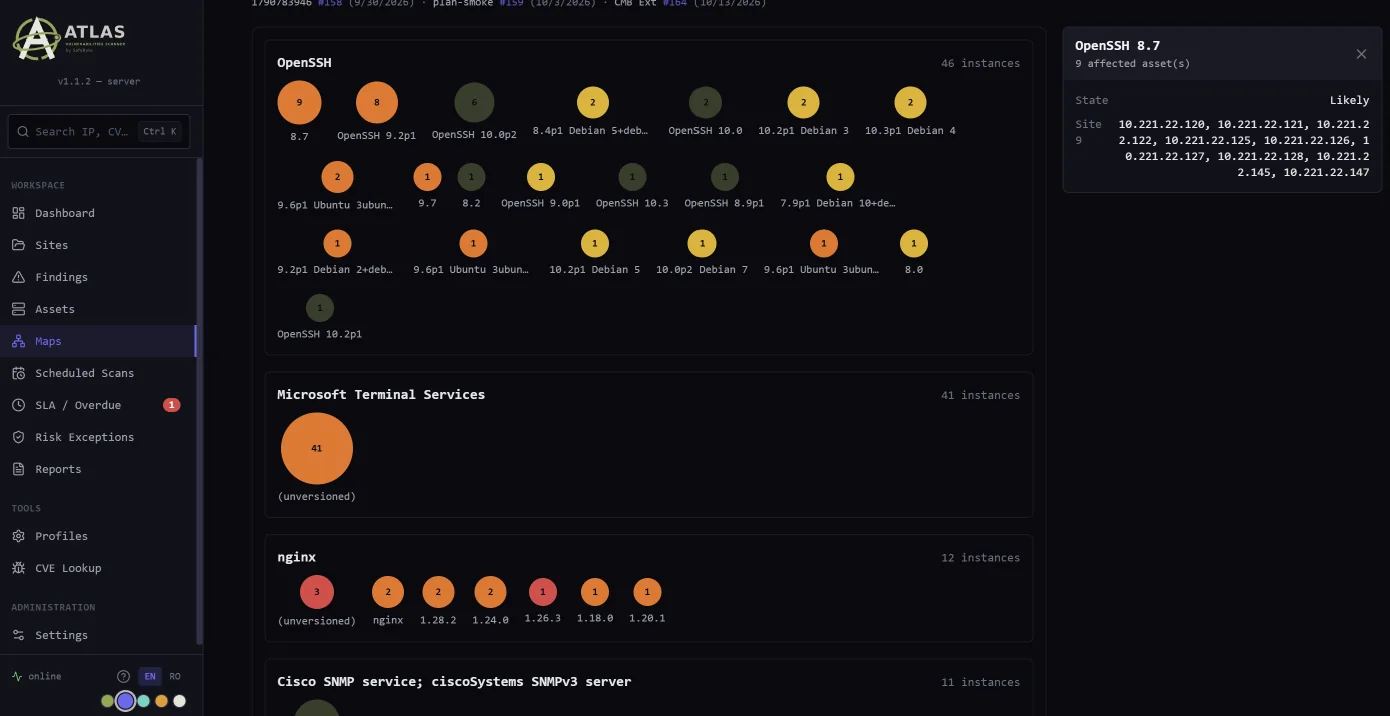
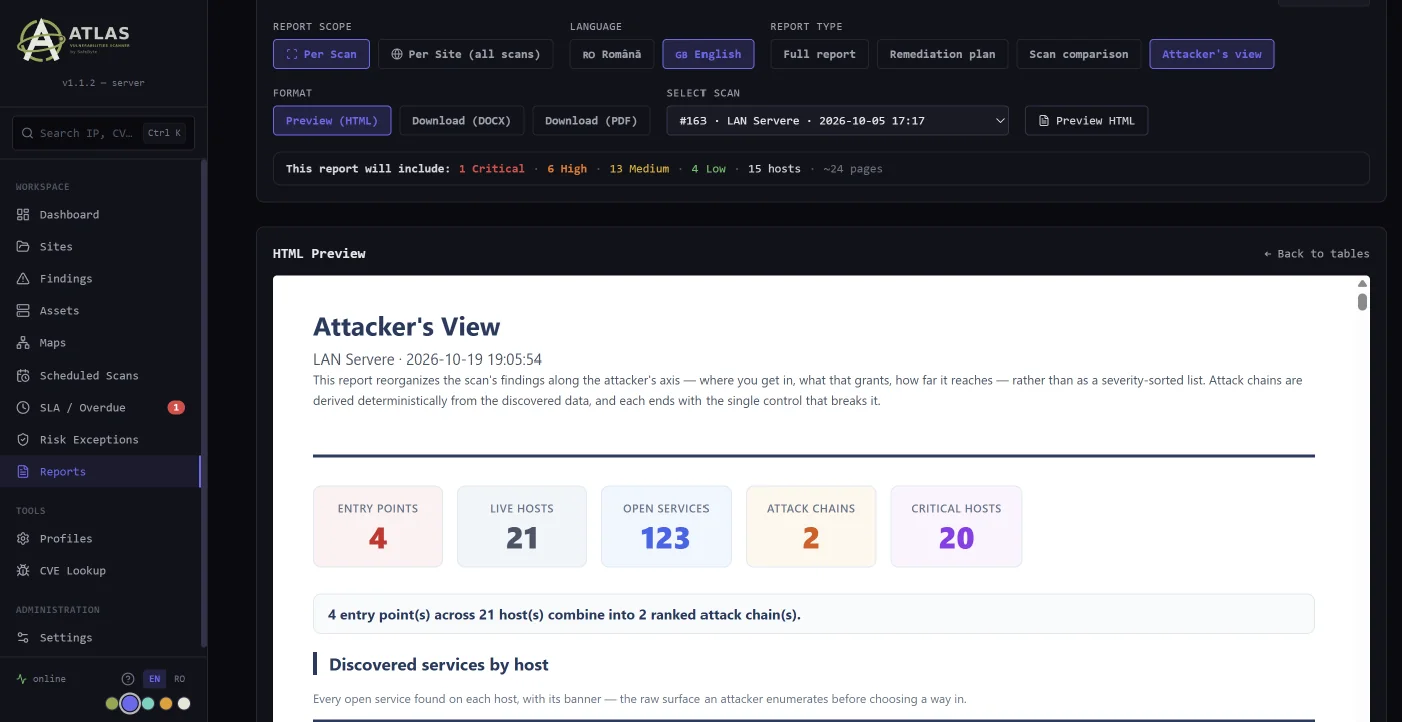
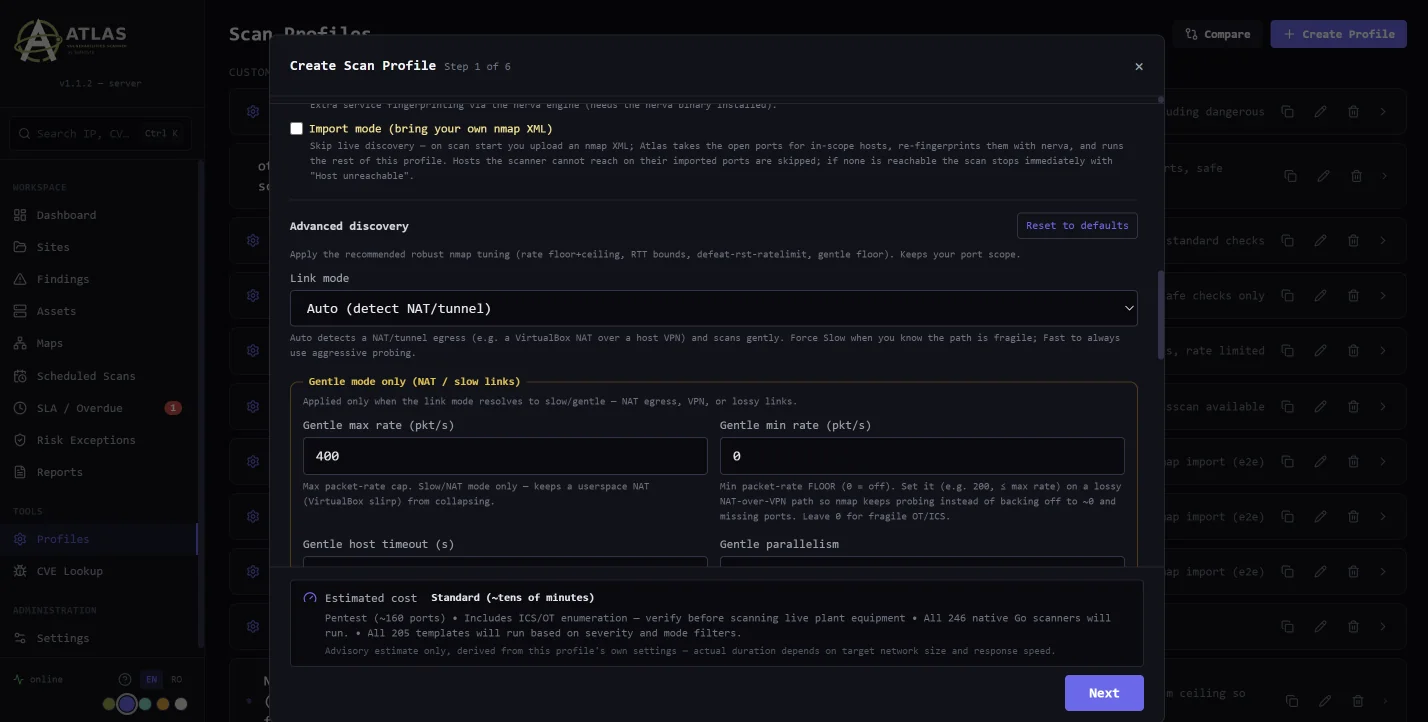
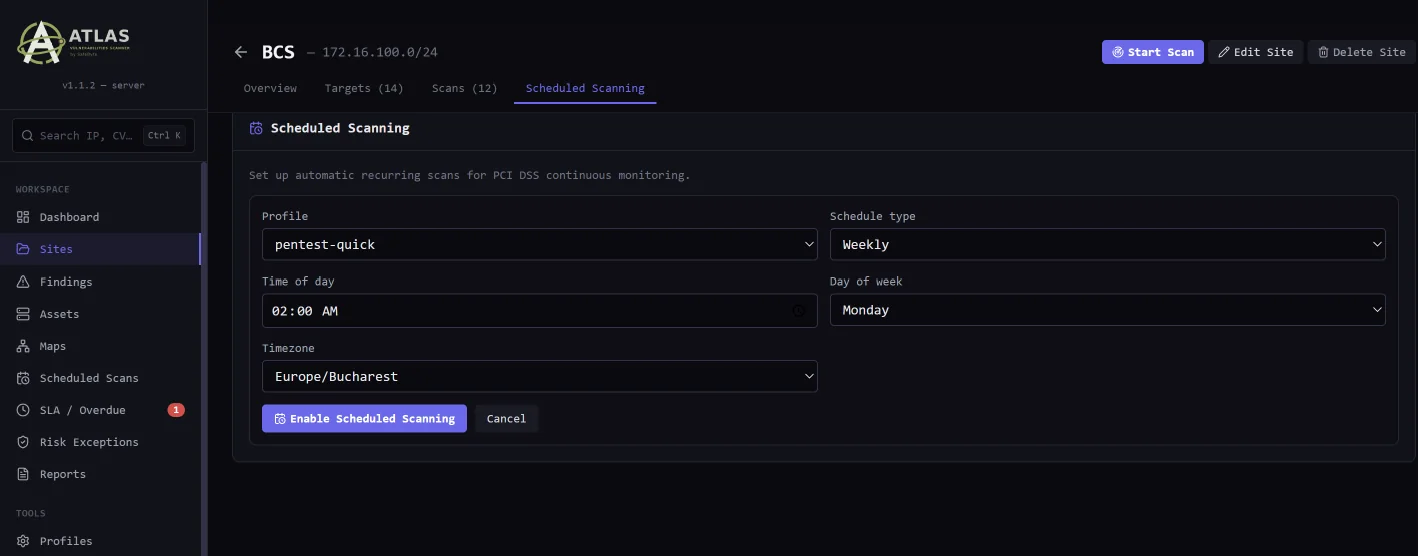
Dashboard
Assets, Scans, Befunde nach Schweregrad und die Zahl der tatsächlich ausnutzbaren Ziele — nicht nur eine rohe CVE-Liste.
Jenseits des CVE-Katalogs
Die Abdeckung orientiert sich daran, was uns bei Kunden in realen Infrastrukturen begegnet — nicht daran, was eine Marketingliste füllt.
01Standard- und schwache Anmeldedaten
Auf Produkten, Netzwerkgeräten und exponierten Diensten. Die Problemklasse, über die ein Angreifer tatsächlich hineinkommt — die kein CVE hat und in keinem Katalog auftaucht.
02Nicht authentifizierte Dienste
Offen gelassene Datenbanken, Message-Queues, Orchestrierungs-APIs und Admin-Panels; anonym zugängliche Freigaben und Verzeichnisse; Null-Sessions.
03Nicht erzwungene SMB- und LDAP-Signierung
Fehlendes Channel Binding — die Voraussetzung für NTLM-Relay-Angriffe. Bestätigt durch einen eindeutigen Beweis, nicht durch eine mehrdeutige Antwort.
04Active Directory, ohne Anmeldedaten
Domänencontroller, AD CS ESC8 und ESC11, ZeroLogon über eine sichere Prüfung, die Coercion-Fläche PetitPotam / DFSCoerce / PrinterBug — ohne jemals den Callback auszulösen.
05Hardening und TLS
Veraltete Protokolle und Chiffren, abgelaufene Zertifikate, permissives CORS, Directory Listing, fehlende Security-Header, in Konfigurationsdateien und Code-Repositories exponierte Secrets.
06Systeme ohne Support und Backdoors
Betriebssysteme am Ende ihres Lebenszyklus, aktive Backdoors und als solche markierte Honeypots, damit Sie keine Zeit damit verlieren.
07Discovery, die das Netzwerk nicht belastet
Zuerst die Ports, dann die Dienstidentifikation nur auf dem, was sich als offen erwiesen hat, über einen echten Protokoll-Handshake. Die Rate passt sich über NAT oder VPN automatisch an.
08OT-Safe-Modus
Generische Identifikationsproben können SPS zum Absturz bringen; sie lassen sich pro Profil vor einem Industriesegment abschalten. Anforderung ID.RA-01.5, praktisch umgesetzt.
09Kontinuierliches Management
Geplante Scans, Delta zwischen Durchläufen (neu / behoben / unverändert), SLA-Fristen nach Schweregrad und Risikoausnahmen mit Verantwortlichem und Ablaufdatum.
10Zweisprachige Berichte
Vollständiger Bericht, Behebungsplan, Scan-Vergleich und Attacker’s View — RO/EN, in HTML, DOCX und PDF, mit vollständigem Erläuterungstext zu jedem Befund.
11Export und Integration
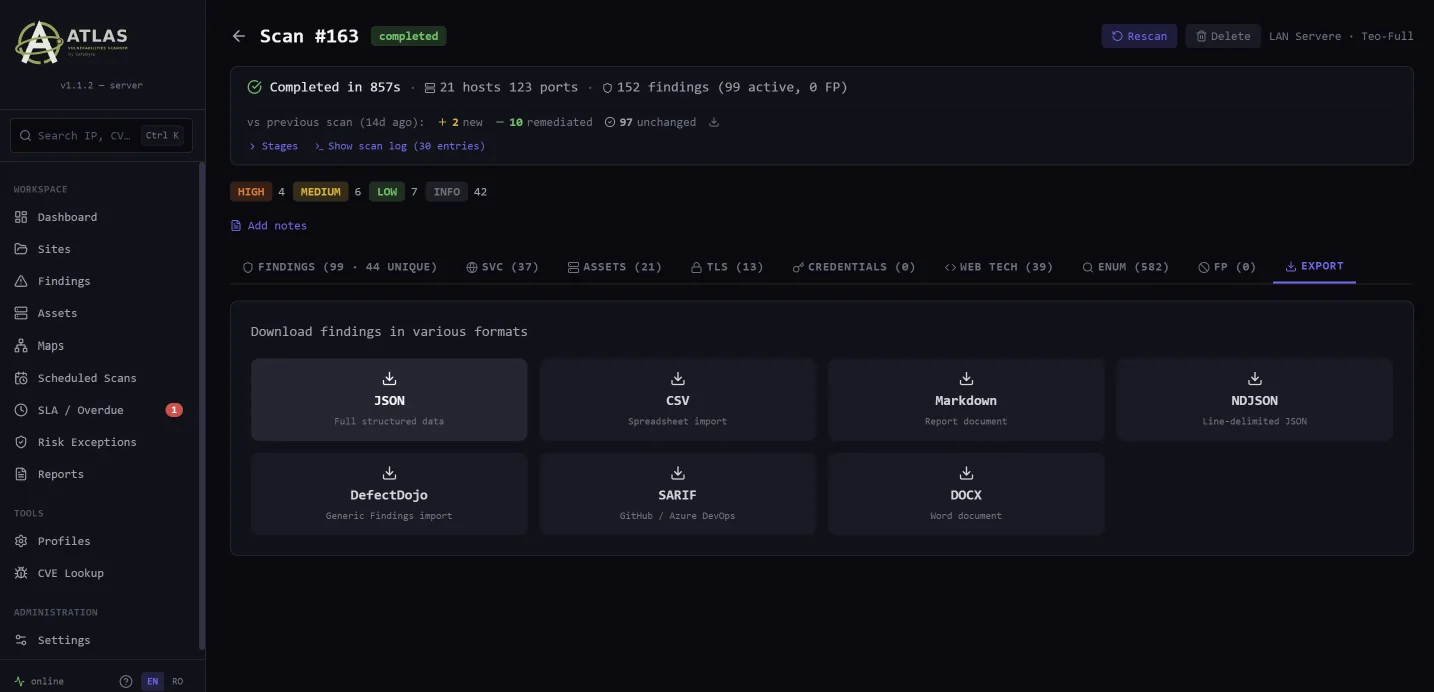
JSON, CSV, Markdown, NDJSON, SARIF (GitHub / Azure DevOps) und DefectDojo. REST-API mit scoped Keys, Webhooks und ein MCP-Server für Agenten.
12Sicherheit und Betrieb
Linux oder Windows, Ihre Datenbank, natives HTTPS. Vier Rollen mit Fail-Closed-Autorisierung, MFA, ein SHA-256-verketteter Audit-Log und kryptografisch signierte Updates.
Dedizierte Prüfungen für die Produkte, die uns begegnen
Zusätzlich zur Klasse der Fehlkonfigurationen kommen dedizierte Prüfungen für Produkte und bekannte Schwachstellen. Ein Auszug:
Von der Site zum Bericht
Site definieren
IPs, CIDR, Hostnames. Oder importieren Sie ein vorhandenes nmap-Ergebnis, und Atlas übernimmt die offenen Ports.
Profil wählen
Von einer schnellen Prüfung bis zur vollständigen Abdeckung, inklusive UDP — oder bauen Sie Ihr eigenes Profil.
Ausführen
Discovery, Prüfungen und Enumeration, mit einer an die Verbindung angepassten Rate und OT-Safe-Modus, wo nötig.
Nach Beweis triagieren
Befunde geordnet nach Ausnutzbarkeits-Stufe und nach Beweis, nicht nach einem theoretischen Score.
Liefern und nachverfolgen
Ein versandfertiger zweisprachiger Bericht und die Verfolgung der Behebung nach SLA-Fristen.
Scannen ist zu einer Compliance-Anforderung geworden
Die NIS2-Richtlinie (EU 2022/2555), in Rumänien durch die Dringlichkeitsverordnung 155/2024 umgesetzt und in der DNSC-Verordnung Nr. 1/2026 ausgeführt, verlangt einen Plan für das Schwachstellenmanagement (ID.RA-08), kontinuierliche Identifizierung und Überwachung (ID.RA-01) und Scans, die die Systemfunktionen nicht beeinträchtigen (ID.RA-01.5). Dieselbe Anforderung findet sich, mit anderen Worten, in ISO/IEC 27001, PCI DSS und DORA. Atlas erzeugt den Nachweis, nicht die Behauptung — und es integriert sich mit SafeNIS2, unserer NIS2-Compliance-Plattform, die es automatisch speisen kann.
Gebaut von Menschen, die Penetrationstests durchführen
Aus der Praxis, nicht aus dem Katalog. Was wir im Pentest von Hand finden, wird in Atlas zur automatisierten Prüfung. Ein neuer, wiederholbarer Weg, eine Schwachstelle auszunutzen, wird zu einem neuen Erkennungsmodul.
Aktualisiert mit dem, was zählt. Taucht ein neuer Exploit auf, analysiert ihn das Team im Labor und baut ein Modul, das Sie über den Update-Kanal erreicht — auch im Airgap.
On-premises, aus Überzeugung. Er läuft in Ihrem Netzwerk, auch vollständig getrennt. Die Daten, die Nachweise und die Berichte bleiben bei Ihnen.
Ein Ökosystem, kein isoliertes Produkt. Atlas speist SafeNIS2 mit lebendigen Nachweisen für die Schwachstellen-Kontrollen; das Urteil bleibt beim Tester.
Ein einfaches On-Premises-Modell, ohne verwirrende Stufen
Eine Jahreslizenz mit vollem Funktionsumfang, bemessen nach der Anzahl der gescannten Assets. Kontaktieren Sie uns für ein Angebot — sagen Sie uns, wie viele Assets Sie im Scope haben und wie Sie Atlas nutzen möchten. office@safebyte.io.
- Jahreslizenz, an Ihre Installation gebunden, mit einer voreingestellten Asset-Obergrenze (IPs).
- Voller Funktionsumfang, solange die Lizenz aktiv ist; keine Kosten pro Nutzer und keine Scan-Begrenzung.
- Signierte Inhalts- und Engine-Updates für die Laufzeit der Lizenz inbegriffen — auch für Airgap-Installationen.
- Installation unter Linux oder Windows, mit Ihrer eigenen Datenbank und ohne Cloud-Abhängigkeit.
Sagen Sie uns, wie viele Assets Sie im Scope haben, und wir senden Ihnen ein klares Angebot ohne Verpflichtung.
Möchten Sie es in Ihrem Netzwerk betreiben?
Sagen Sie uns den Scope, und wir antworten innerhalb von zwei Werktagen. Keine Marketingliste — Ihre Daten werden nur verwendet, um Ihnen zu antworten.
Atlas, kurz gefasst
Ersetzt es einen Pentest oder ein Audit?
Nein, und das ist auch nicht der Anspruch. Scannen ist eine ergänzende Tätigkeit: Es verschafft Ihnen sofortige, kontinuierliche Sichtbarkeit über Ihre Exposition, zwischen Penetrationstests und Audits. Das Urteil eines Testers bleibt notwendig — Atlas nimmt die Leerläufe heraus, ersetzt ihn aber nicht.
Was bedeutet „on-premises" und warum ist das wichtig?
Atlas läuft in Ihrer Infrastruktur, nicht in unserer Cloud. Es kann vollständig vom Internet getrennt laufen (Airgap). Die Daten, die Nachweise und die Berichte verlassen niemals Ihr Netzwerk.
Beeinträchtigt das Scannen meine Systeme?
Proben sind durch Konstruktionsregel nicht-destruktiv; gefährliche Prüfungen stoppen vor der destruktiven Aktion, und die Rate sinkt bei fragilen Verbindungen automatisch. Der OT-Safe-Modus schaltet aggressive Proben vor einem Industriesegment ab.
Wie bleiben Sie bei neuen Schwachstellen auf dem Laufenden?
Die Erkennungen stammen aus unserer offensiven Testarbeit und aus der Analyse neuer Exploits im Labor. Inhalts- und Engine-Updates sind kryptografisch signiert und werden online oder per manuellem Upload im Airgap eingespielt.
Was kostet es?
Eine Jahreslizenz mit vollem Funktionsumfang, bemessen nach der Anzahl der gescannten Assets, ohne Kosten pro Nutzer und ohne Bezahlung pro Befund. Fragen Sie uns, und wir senden Ihnen ein klares Angebot.