Aliniază-te la cerințele legale NIS2 acum.
Conformitatea NIS2 se demonstrează, nu se declară.
Autoevaluează-ți entitatea pe cadrul complet CyFunRO — 218 măsuri, din care platforma noastră te conduce exact pe setul aplicabil nivelului tău (34 la nivelul de Bază, 133 la Important, 218 la Esențial) — te ajută să îți gestionezi măsurile de remediere pe timeline, ca să ții totul gestionabil și să fii pregătit să arăți auditorilor conformitatea în orice moment. Totul dintr-o singură consolă, rulată la tine în infrastructură: datele, dovezile, scorurile și măsurile de remediere le vezi doar tu.
NIS2 nu așteaptă. Termenele curg deja.
Din momentul deciziei DNSC de încadrare, ai un lanț de termene legale — până la auditul final de conformitate. SafeNIS2 te ține pe traseu.
- Ziua 0
Decizie DNSC de încadrare
Entitate esențială sau importantă, înscrisă în registrul OSE.
- +60 zile
Evaluarea de risc (ENIRE@RO)
Depunere către DNSC · OUG 155/2024, art. 10 alin. (2).
- +120 zile
Autoevaluarea de maturitate
60 de zile de la evaluarea de risc · Metodologia CyFunRO (Anexa 2, Ordinul DNSC 1/2026).
- +150 zile
Planul de remediere
30 de zile de la autoevaluare · OUG 155/2024, art. 11 alin. (5).
- +180 zile
Implementarea măsurilor
Toate măsurile trebuie să fie operaționale.
- 1 an
Auditul final DNSC
Evaluare de conformitate de către un auditor atestat · aviz favorabil.
Cât timp mai ai?
Introdu data deciziei DNSC de încadrare și îți calculăm termenele exacte.
Termenele curg din data deciziei DNSC de încadrare (OUG 155/2024, art. 63 și art. 11–12). Etapa de implementare (180 zile) este dedusă din legislația subsecventă. Calculatorul e orientativ.
De ce să nu fii stăpân pe autoevaluarea ta NIS2?
Cele mai multe organizații își țin conformitatea în foi de calcul, foldere de documente și mailuri. Când vine auditul — sau un incident — nimeni nu poate arăta, într-un singur loc, ce s-a implementat, ce nu, și cu ce dovadă.
Autoevaluarea trăiește în Excel
Scoruri, justificări și dovezi împrăștiate în fișiere pe care le actualizează cine apucă. Nicio versiune unică a adevărului, niciun istoric al deciziilor.
Nu știi ce urmează
Măsurile de remediere n-au owner, n-au termen și n-au stadiu. „Unde suntem cu conformitatea?" nu are un răspuns pe care să-l dai pe loc.
Auditul te prinde nepregătit
Când auditorul cere dovada pentru un control, urmează o vânătoare prin foldere. Un șablon completat nu ține loc de dovadă că măsura chiar funcționează.
O singură consolă pentru toată conformitatea ta NIS2
De la verdictul de conformitate până la fiecare măsură, dovadă și acțiune de remediere.
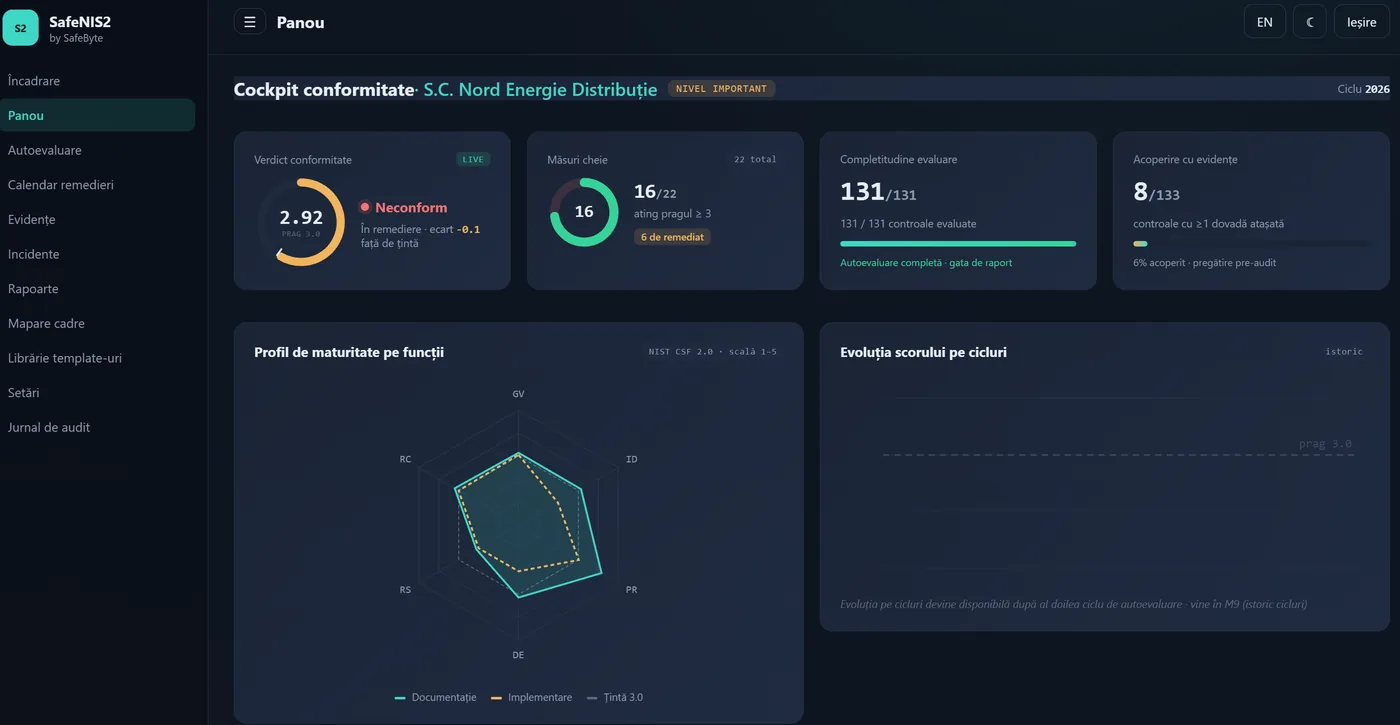
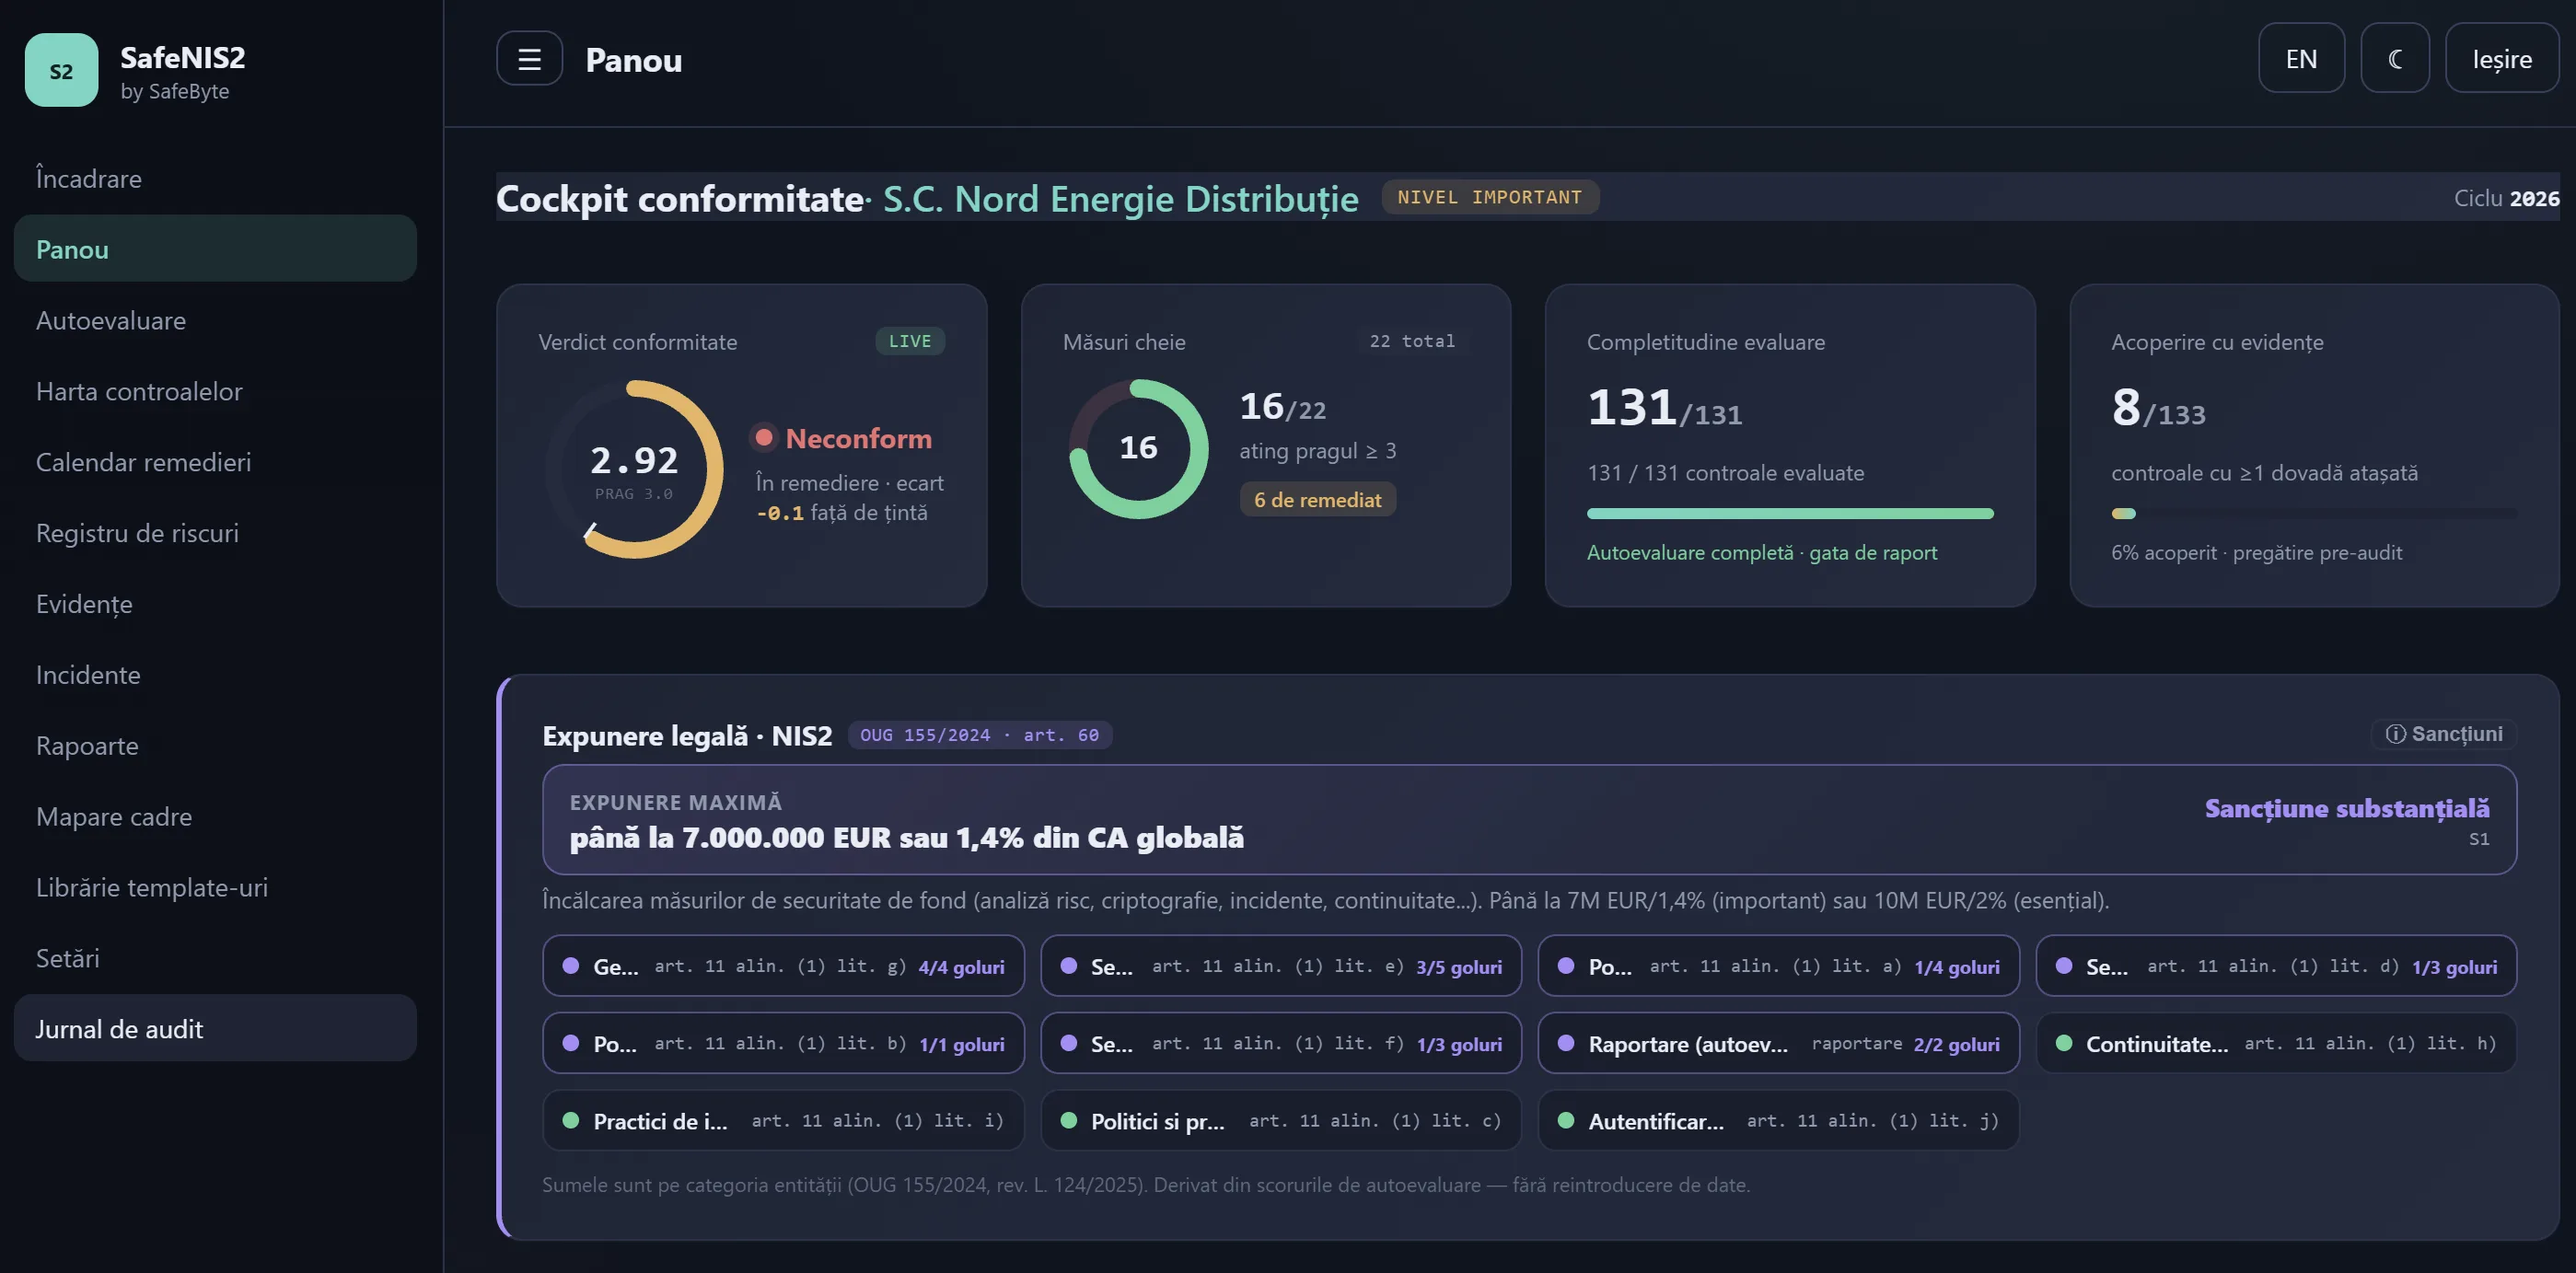
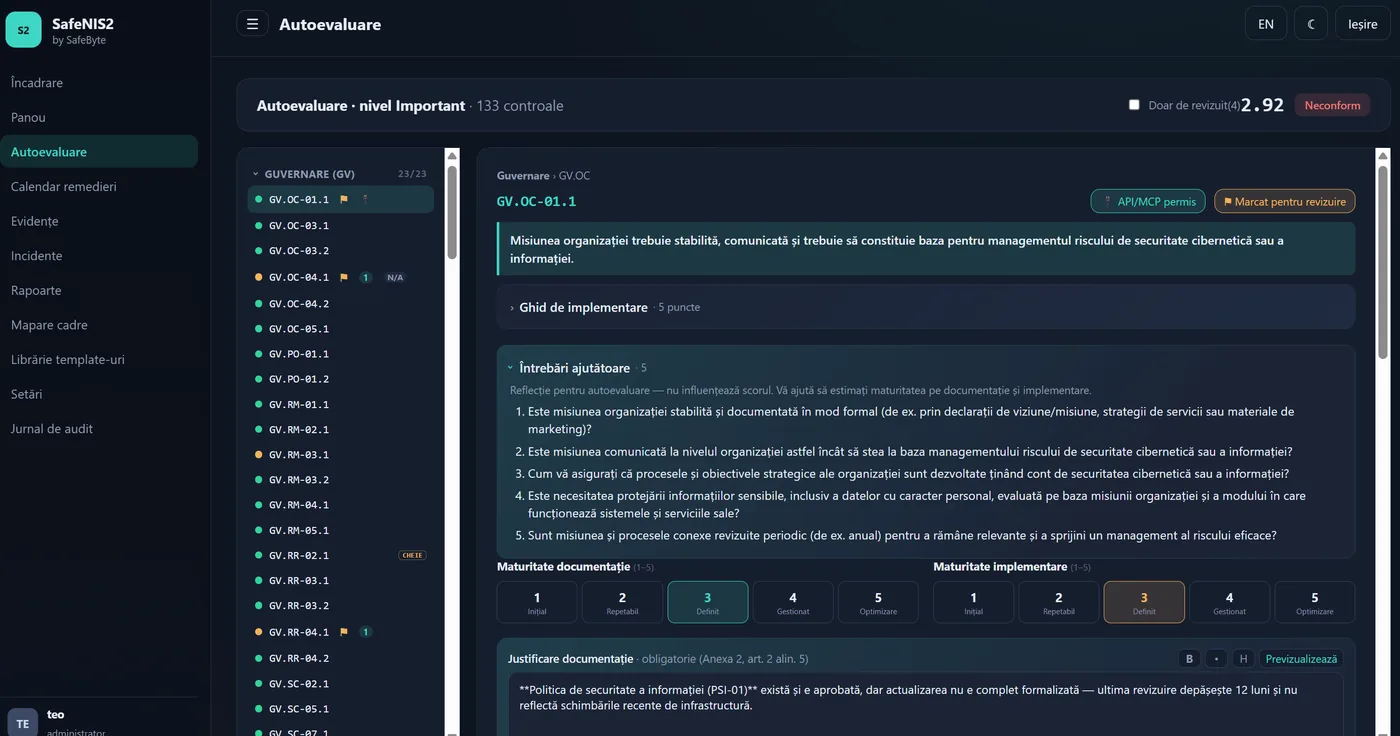
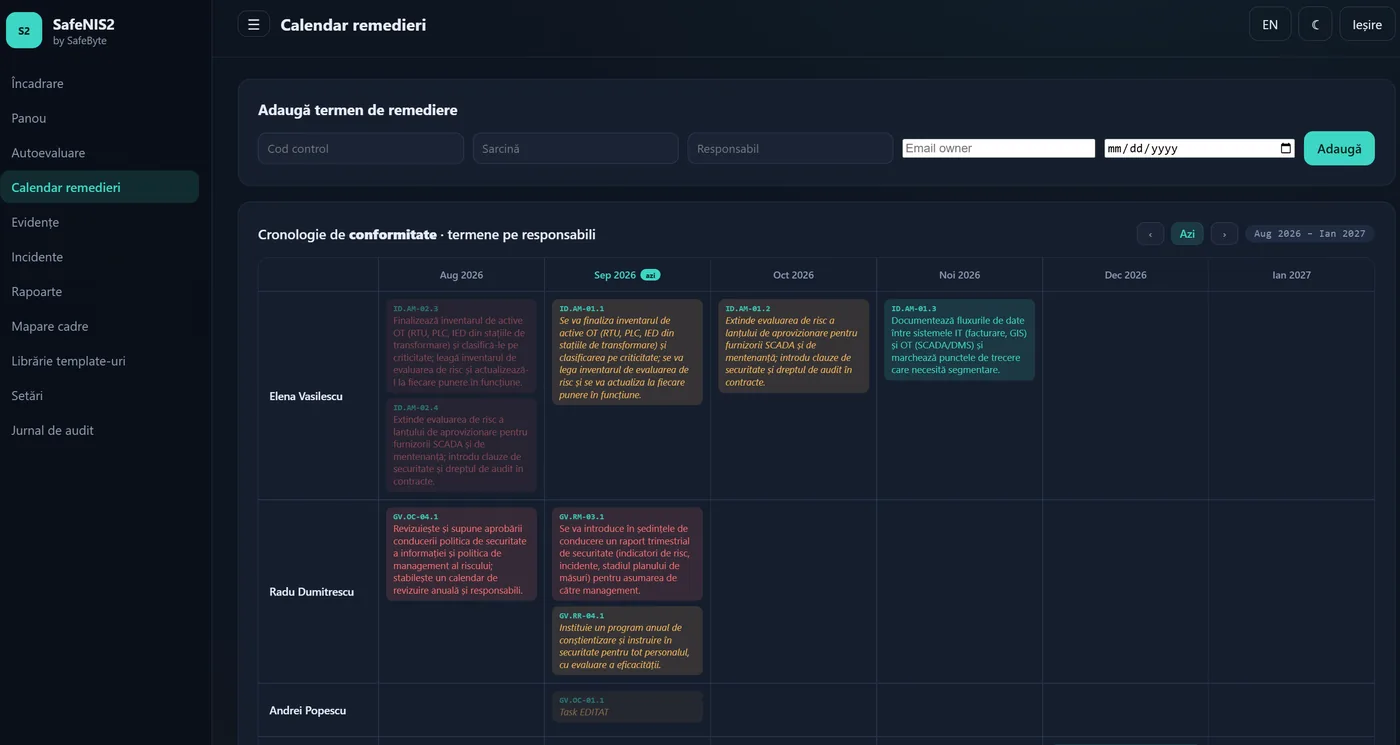
Cockpit de conformitate
Verdictul de conformitate al ciclului, măsurile cheie, completitudinea evaluării și profilul de maturitate pe cele șase funcții NIST CSF (GV, ID, PR, DE, RS, RC).
Conformitatea NIS2 se demonstrează, nu se declară.
Aceleași principii pe tot fluxul: o singură sursă a adevărului, dovadă pentru fiecare afirmație, totul la tine în infrastructură.
01O singură consolă
Verdict de conformitate, scor pe fiecare funcție, măsuri, dovezi și acțiuni — într-un singur loc. „Unde suntem cu NIS2?" primește un răspuns pe loc.
02Autoevaluare pe cadrul complet
Toate cele 218 măsuri CyFunRO, filtrate pe nivelul tău (34 la Bază, 133 la Important, 218 la Esențial), cu ghidaj contextual, scorare duală — politică și implementare — și justificări pe fiecare măsură.
03Remediere pe timeline
Fiecare gap devine o activitate cu owner și termen. Vezi ce s-a implementat și ce urmează, fără să întrebi pe nimeni.
04Gap analysis pe funcții
Distanța până la ținta nivelului tău, pe fiecare funcție și categorie NIST. Măsurile N/A sunt excluse din medii, ca scorul să fie onest.
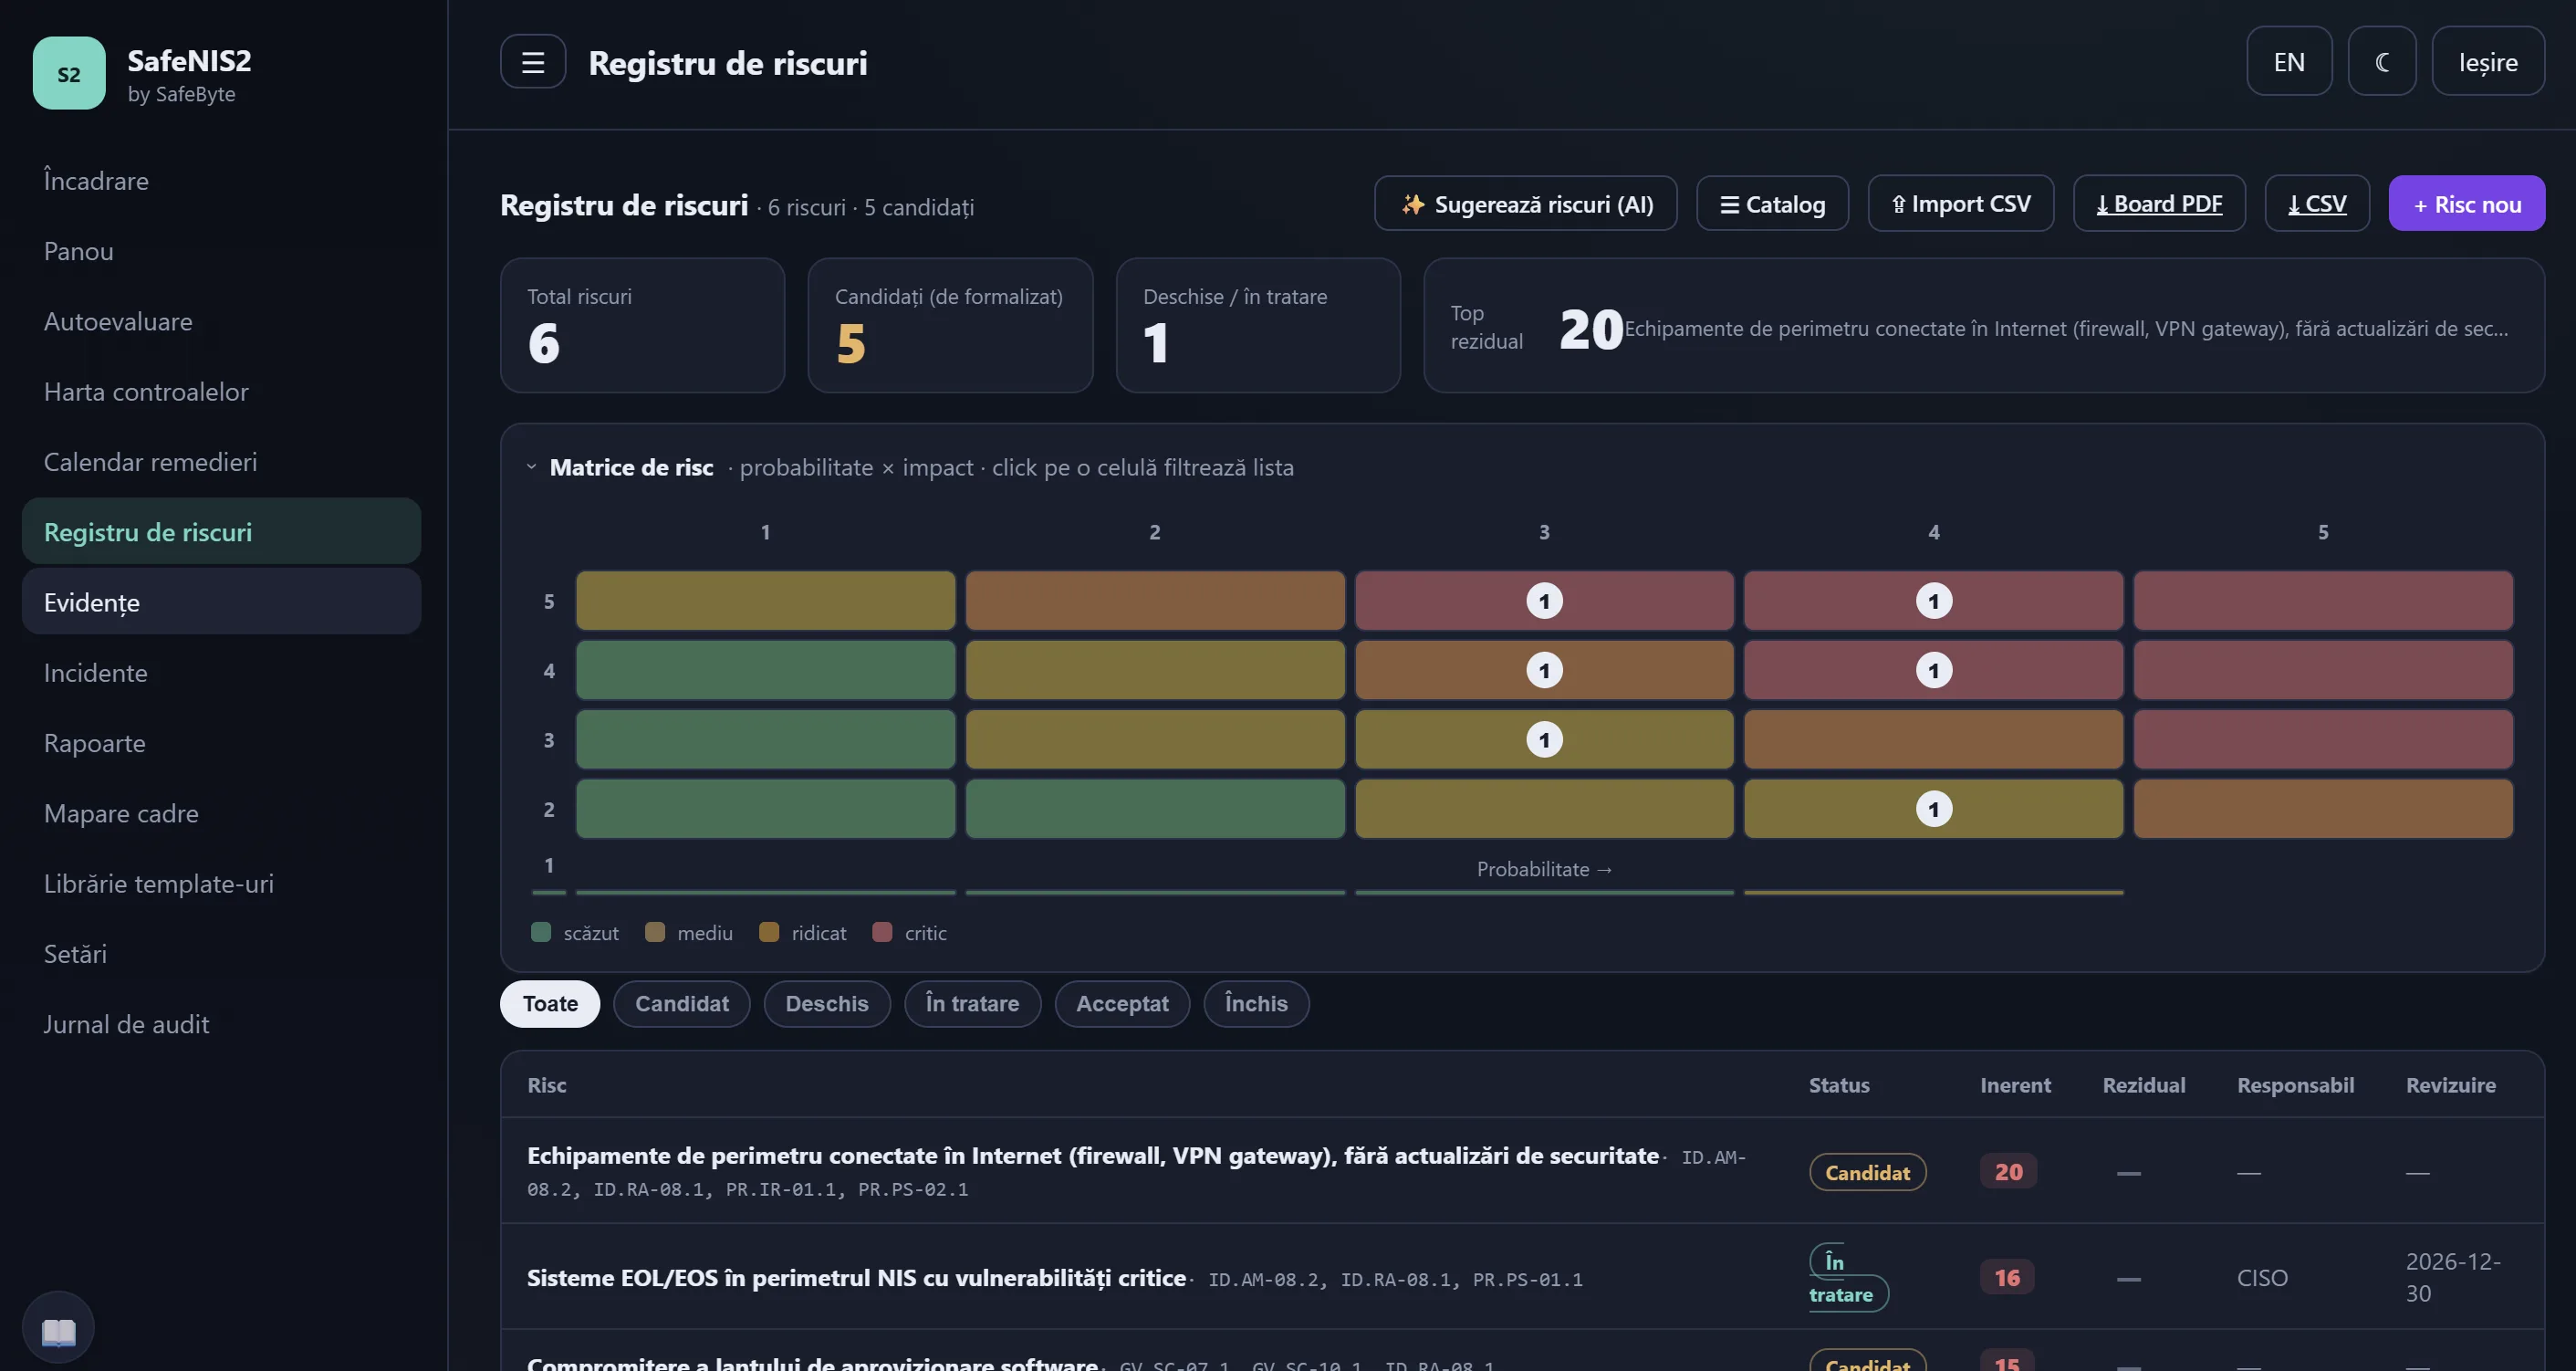
05Registru de riscuri
Matrice probabilitate × impact, cu scor inerent și rezidual, responsabil și termen de revizuire pe fiecare risc. Filtrare pe status (candidat, deschis, în tratare, acceptat, închis), sugestii AI și import/export CSV.
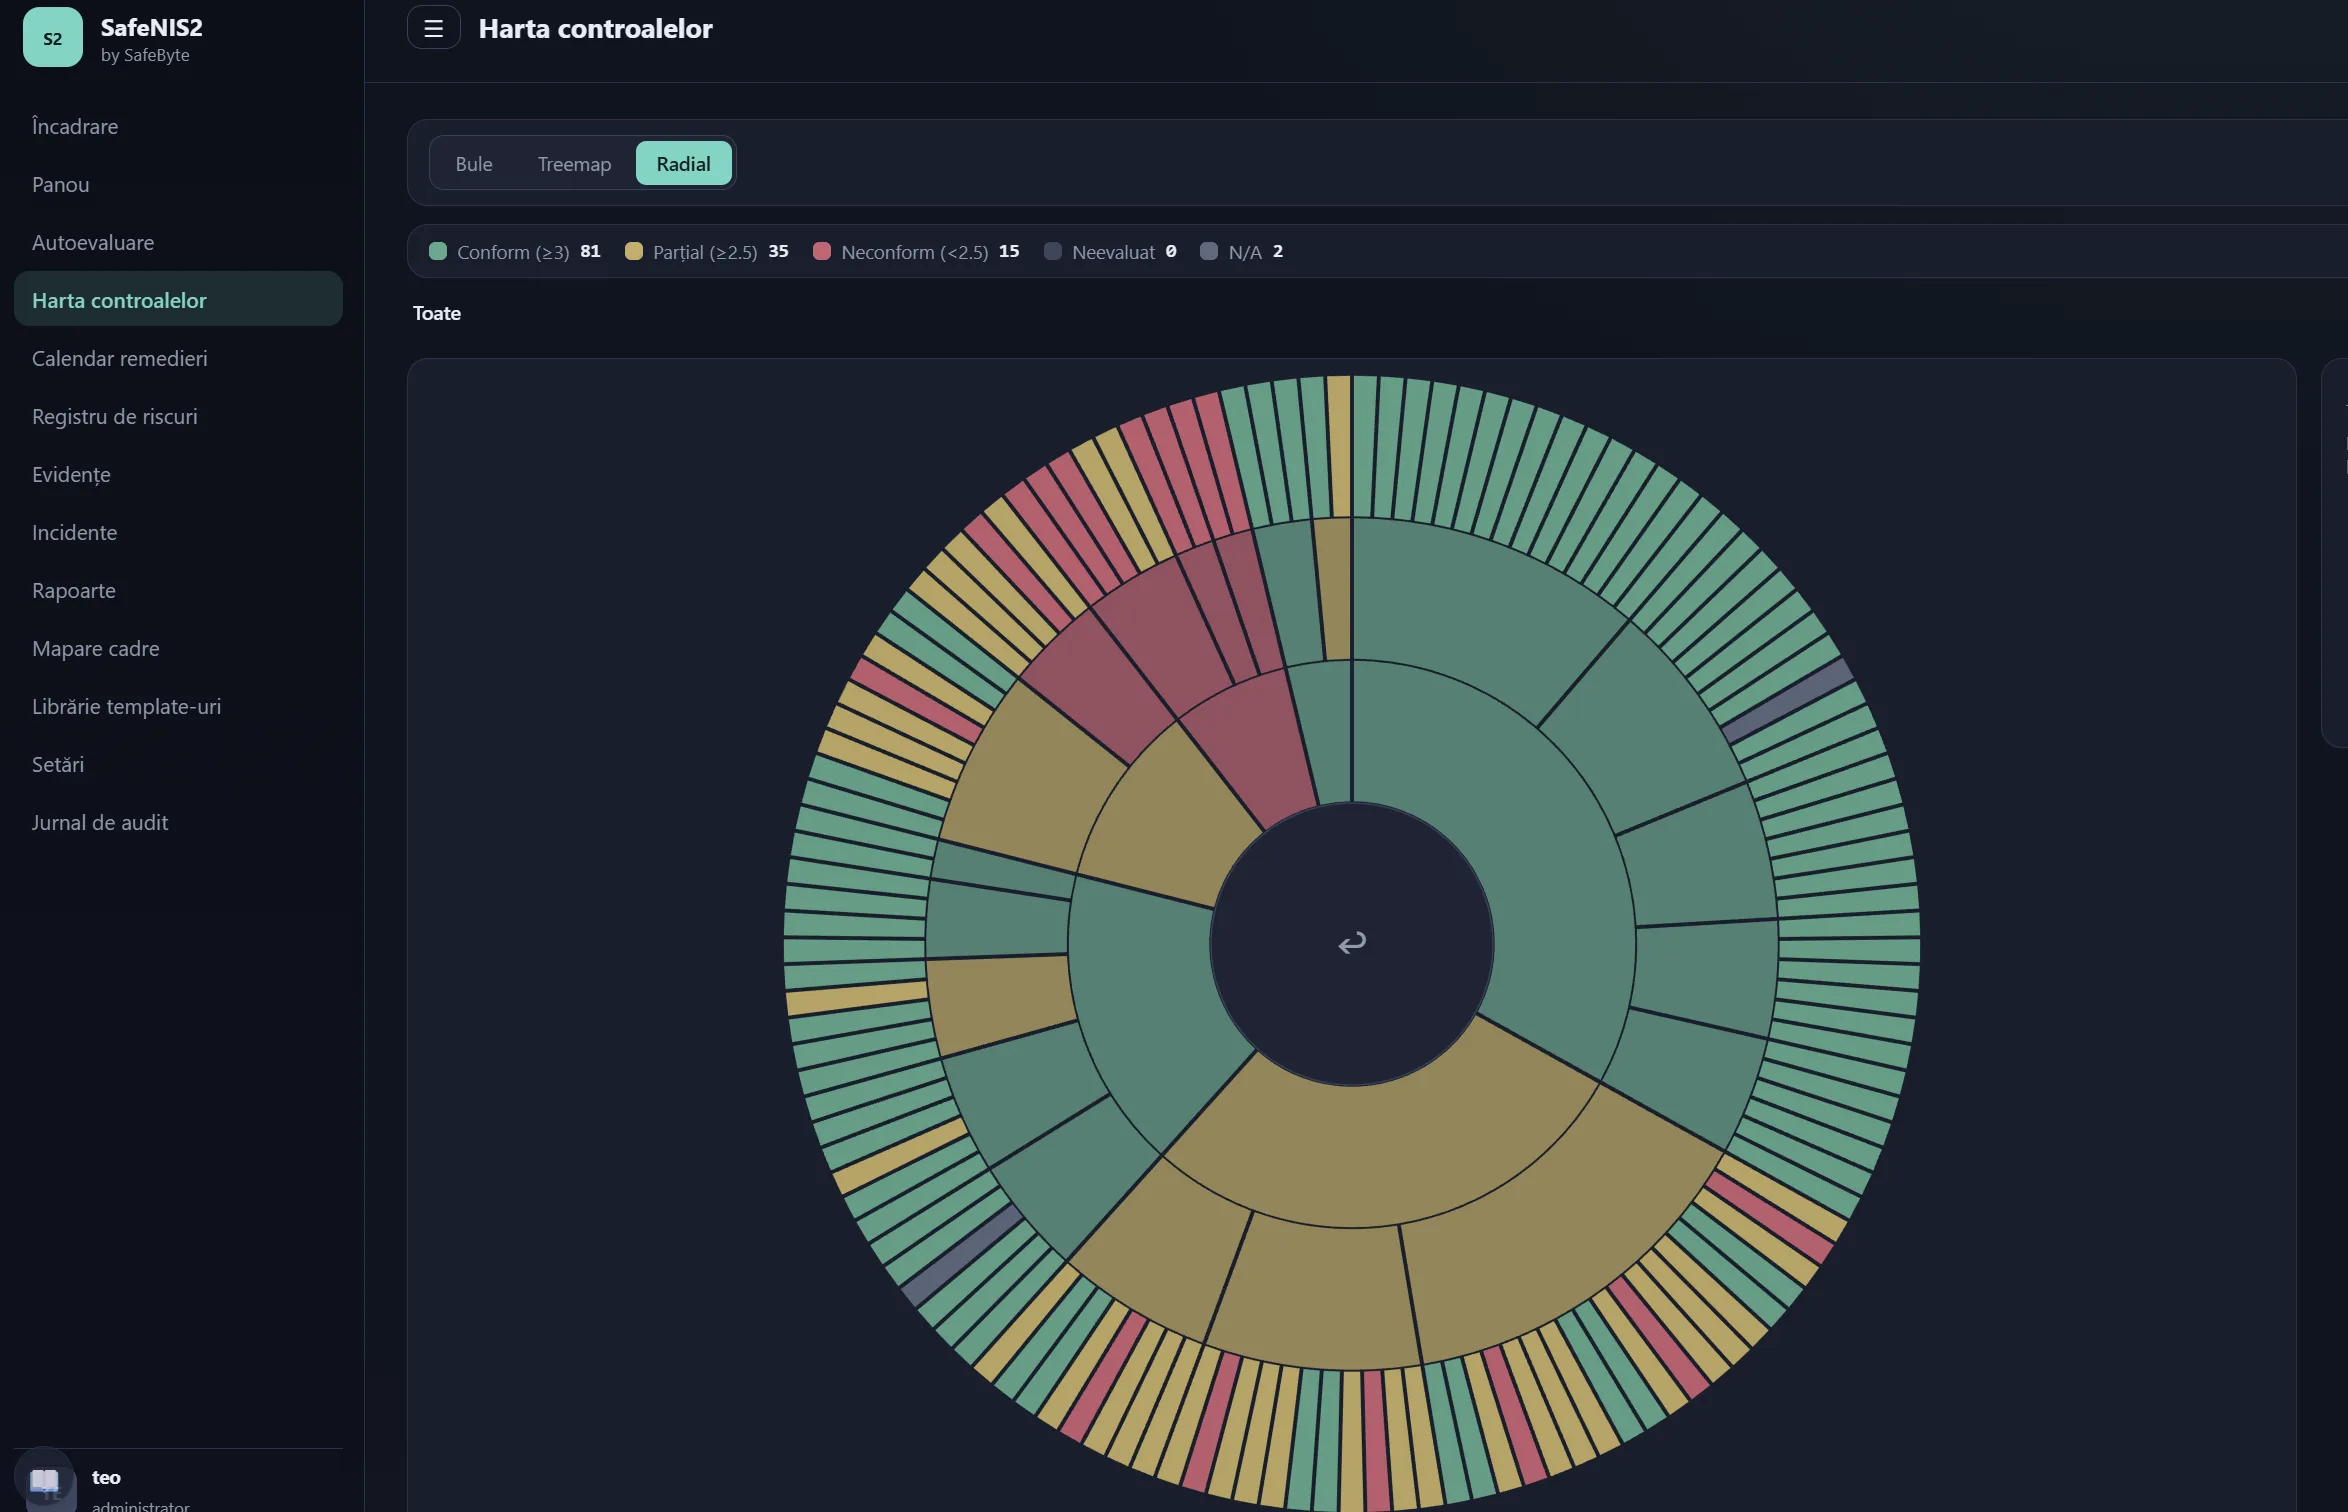
06Harta controalelor
Vizualizare completă a tuturor controalelor CyFunRO — conform, parțial, neconform — în trei vederi: bule, treemap și radial. Identifici zonele critice dintr-o privire.
07Audit-ready oricând
Dovezi atașate per control și jurnal de audit integru, înlănțuit criptografic (SHA-256). Orice modificare relevantă pentru DNSC e trasabilă.
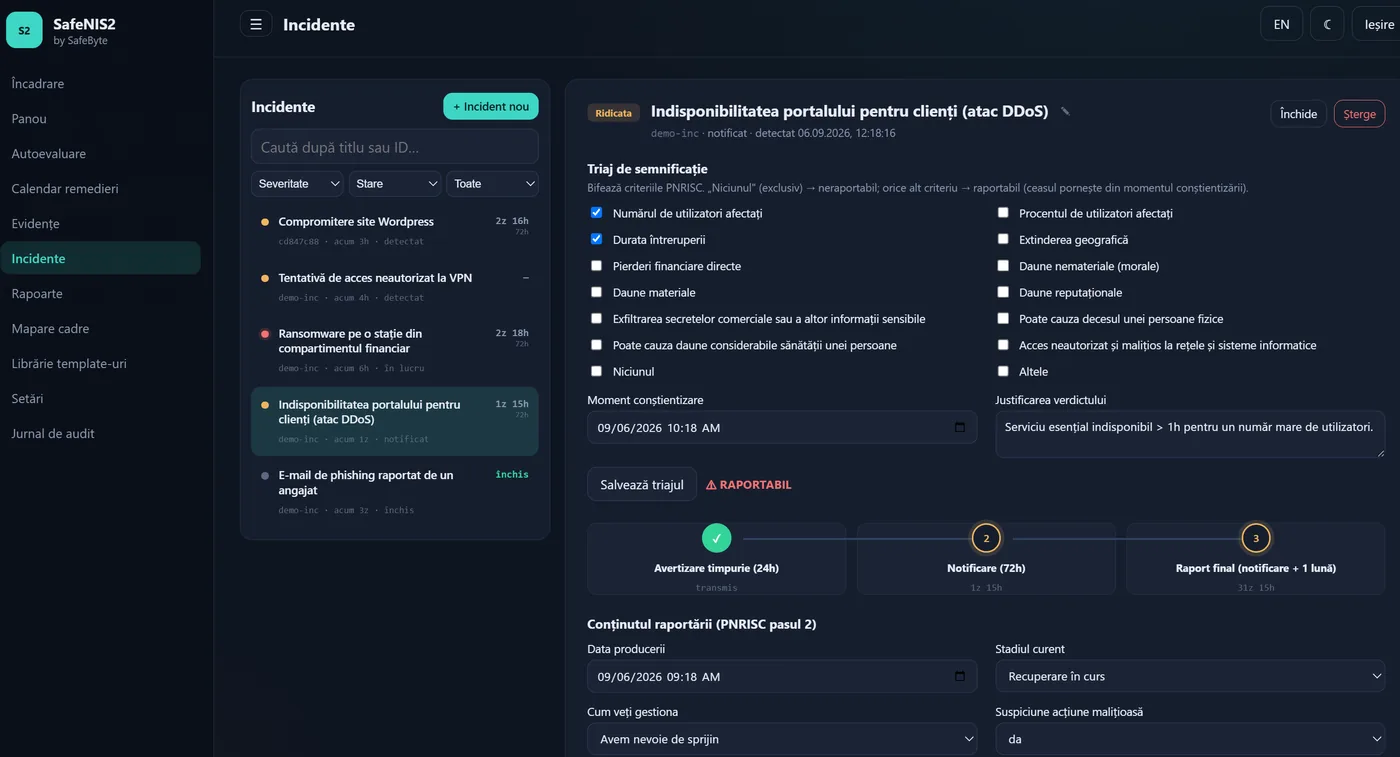
08Raportare incidente
Triaj de semnificație pe criteriile PNRISC și ceasul pe termenele NIS2 — avertizare 24h, notificare 72h, raport final la o lună — cu verdict raportabil/neraportabil documentat.
09Dovezi din telemetrie reală
Semnalele din Vigilum și Atlas pot popula automat dovada pentru controalele relevante. Mai puțină muncă manuală, dovadă vie, nu declarativă.
Integrare cu platformele SafeByte10Asistent AI, local-first
Analiză de documente și verificări de consistență cu un model rulat local. Documentele sensibile nu părăsesc infrastructura ta — fail-closed, prin construcție.
11API și MCP complet
Tot ce faci în consolă se poate face programatic. Server MCP inclus: agenții tăi de AI pot ingera dovezi și lucra cu platforma, nu doar citi din ea.
12On-premises, inclusiv airgap
Un singur binar, baza ta de date, criptare la rest cu envelope encryption. Rulează complet deconectat. Datele tale rămân ale tale.
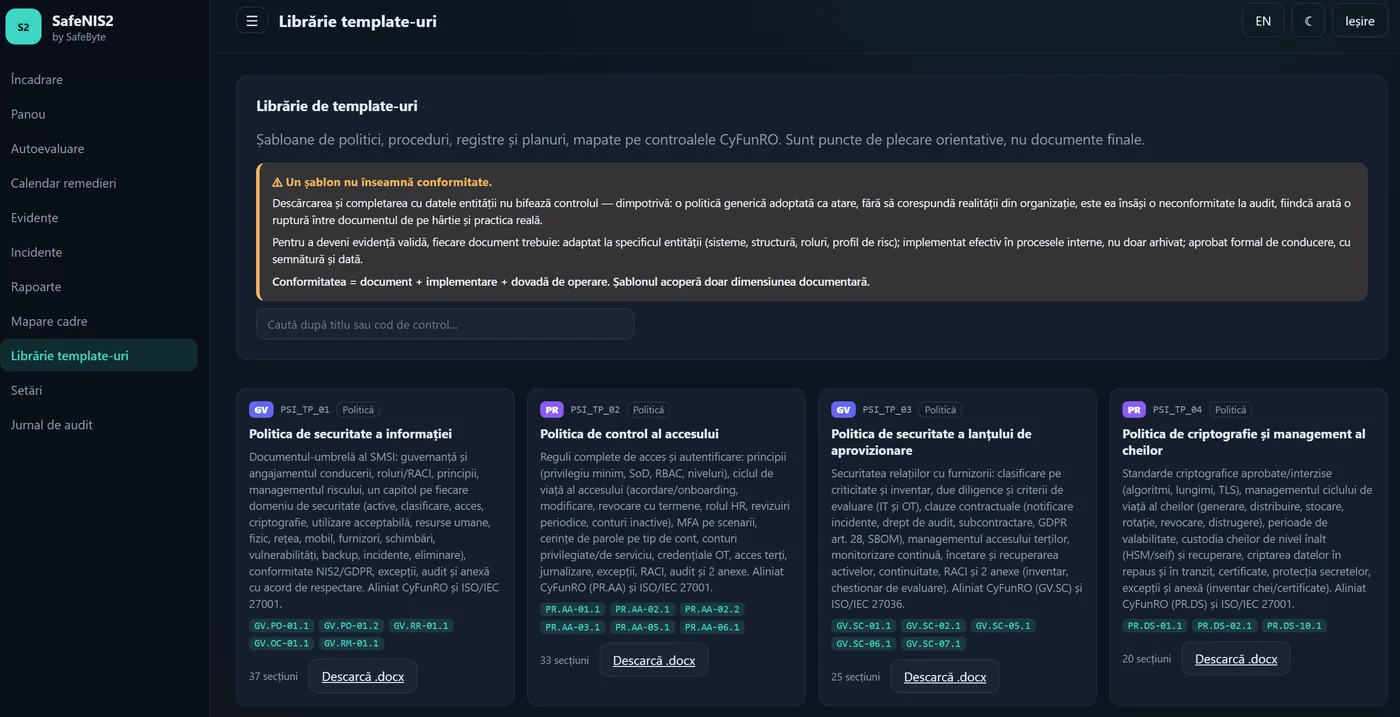
13Șabloane cu firewall de credibilitate
Bibliotecă de documente mapate pe controale, generate din standarde publice. Fiecare document poartă avertismentul: un șablon nu înseamnă conformitate.
14Backup criptat, migrări versionate
Backup/restore criptat, portabil cu parolă, și migrări de bază de date versionate. Infrastructura de conformitate tratată ca infrastructură serioasă.
15Consolă în română
Interfață, ghidaj și documente în română, aliniate la OUG 155/2024 și Ordinul DNSC 1/2026. Nu o traducere adăugată la final.
De la autoevaluare la audit
Configurezi entitatea
Datele companiei (CUI), sectorul și nivelul CyFunRO. Platforma îți arată exact setul de măsuri care ți se aplică.
Autoevaluezi
Parcurgi măsurile cu ghidaj, scorezi politica și implementarea, atașezi dovezi și marchezi ce nu se aplică.
Gestionezi remedierea
Gap-urile devin activități cu owner și termen, urmărite pe timeline. Scorul crește pe măsură ce închizi măsuri.
Ești pregătit de audit
Dovezi și jurnal integru, oricând. Poți arăta conformitatea unui auditor fără să vânezi prin foldere.
Un șablon nu înseamnă conformitate.
Generatoarele de documente îți vând un PDF și te lasă să speri că e de-ajuns. NIS2 cere să demonstrezi că măsurile chiar funcționează — cu dovadă, cu istoric, cu trasabilitate. SafeNIS2 e construit în jurul dovezii, nu al hârtiei. Documentele sunt un punct de plecare; conformitatea o construiești și o demonstrezi.
Construită de oameni care testează și auditează, nu doar completează formulare
Auditori atestați DNSC. Știm ce cere un audit NIS2 pentru că îl facem. Platforma e gândită dinspre dovada pe care un auditor o va cere.
20 ani de securitate ofensivă. Pentest și red team în apărare, guvern și infrastructură critică. Înțelegem diferența dintre „bifat" și „chiar protejat".
On-premises, din convingere. Rulează în rack-ul tău, funcționează deconectat. Pentru sectoare reglementate, suveranitatea datelor nu e opțiune.
Un ecosistem, nu un produs izolat. Vigilum și Atlas îți alimentează dovada; SafeNIS2 o organizează în conformitate demonstrabilă.
Un model simplu, on-premises, fără tiere confuze și fără plată per document
O licență anuală cu funcționalitate completă, în două pachete. Contactează-ne pentru preț: scrie-ne cu nivelul și mărimea entității tale și îți trimitem o ofertă clară, fără angajament — office@safebyte.io.
- Două trepte de preț — Important și Esențial — pe abonament anual sau pe 3 ani.
- Funcționalitate completă cât timp licența e activă; fără cost per număr de utilizatori, fără limită de dovezi și documente încărcate.
- Funcții complete AI pentru companiile care au integrat agenți AI în workflow-urile lor, și integrare API cu alte platforme.
- Securizată by design: Multi Factor Authentication încorporat și auditare semnată criptografic.
- Alegi să faci auditul extern calificat cu SafeByte? Aplicația este inclusă în pachet, gratuit.
Scrie-ne cu nivelul și mărimea entității tale și îți trimitem o ofertă clară.
Întreabă-ne mai multe despre platforma SafeNIS2
Îți răspundem în două zile lucrătoare. Fără listă de marketing — datele tale se folosesc doar pentru a-ți răspunde.
NIS2, pe scurt
Ce este NIS2 și pe cine reglementează în România?
NIS2 este directiva europeană de securitate cibernetică (UE 2022/2555), transpusă în România prin OUG 155/2024 (aprobată prin Legea 124/2025). Măsurile de gestionare a riscurilor sunt detaliate în Ordinul directorului DNSC nr. 1/2026 (Monitorul Oficial, Partea I, nr. 712 bis / 27.VIII.2026). Se aplică entităților importante și esențiale din sectoarele critice, iar nivelul de securitate se determină prin metodologia CyFunRO a DNSC.
Ce înseamnă „on-premises" și de ce contează?
Înseamnă că platforma rulează în infrastructura ta, nu în cloud-ul nostru. Datele companiei, dovezile și scorurile de conformitate nu părăsesc rețeaua ta și platforma poate funcționa complet deconectată. Pentru infrastructură critică și medii reglementate, aceasta e adesea o condiție, nu o preferință.
Ce e CyFunRO și câte măsuri trebuie să acopăr?
CyFunRO este cadrul folosit de DNSC, derivat din standardul internațional NIST CIS v2.0, pentru a calibra cerințele pe niveluri de maturitate. Cadrul are 218 măsuri în total, cumulative: 34 la nivelul Bază, 133 la Important și toate 218 la Esențial. Pentru conformitate, scorul-țintă total al entității este de cel puțin 2,5 (Bază), 3 (Important) și 3,5 (Esențial, plus minimum 3 pe fiecare categorie), cu praguri distincte pentru cele 29 de măsuri-cheie. Fiecare control se scorează dublu — maturitatea documentației și a implementării, pe o scală 1–5. SafeNIS2 îți arată exact setul aplicabil nivelului tău, cu ghidaj, scorare și dovadă pe fiecare.
Există asistent AI? Datele mele pleacă undeva?
Asistentul AI ajută la analiza documentelor și poate propune măsuri de remediere pentru a vă îmbunătăți nivelul de conformitate, printre altele. Prin construcție, documentele marcate sensibile nu părăsesc infrastructura ta și cererile către un model remote sunt blocate. Platforma oferă conectarea la mai mulți furnizori de servicii AI, inclusiv, și mai ales, AI local (de exemplu prin platforma Ollama). Pentru utilizarea unui furnizor AI extern, se aplică prevederile de confidențialitate a datelor în funcție de tipul de abonament și furnizorul ales de compania dumneavoastră. Utilizarea AI este opțională, și nu o necesitate pentru utilizarea platformei.
Cât costă?
Modelul este simplu: o licență anuală în funcție de nivelul entității, cu funcționalitate completă și reducere la abonare pe termen lung. Întreabă-ne și îți trimitem o ofertă clară.
DNSC oferă deja niște instrumente gratuite. De ce SafeNIS2?
Corect — DNSC pune la dispoziție platforma NIS2@RO și instrumentele locale EVAL_MMS pentru autoevaluare sub formă de fișiere Excel, însă transmiterea rezultatelor către DNSC — precum și planul de măsuri de remediere — rămâne în sarcina ta separată. SafeNIS2 face procesul de autoevaluare ușor de îndeplinit și, mai ales, de susținut în timp. Peste completarea autoevaluării, rulează la tine în infrastructură și adaugă gestionarea dovezilor per control, remedierea pe timeline cu owneri și termene, jurnal de audit integru, asistent AI local și API/MCP. Ai la dispoziție rapoarte care pot fi trimise la DNSC pentru a-ți îndeplini obligațiile legale.